Le blog Workstation
Kubernetes
Articles étiquetés Kubernetes.
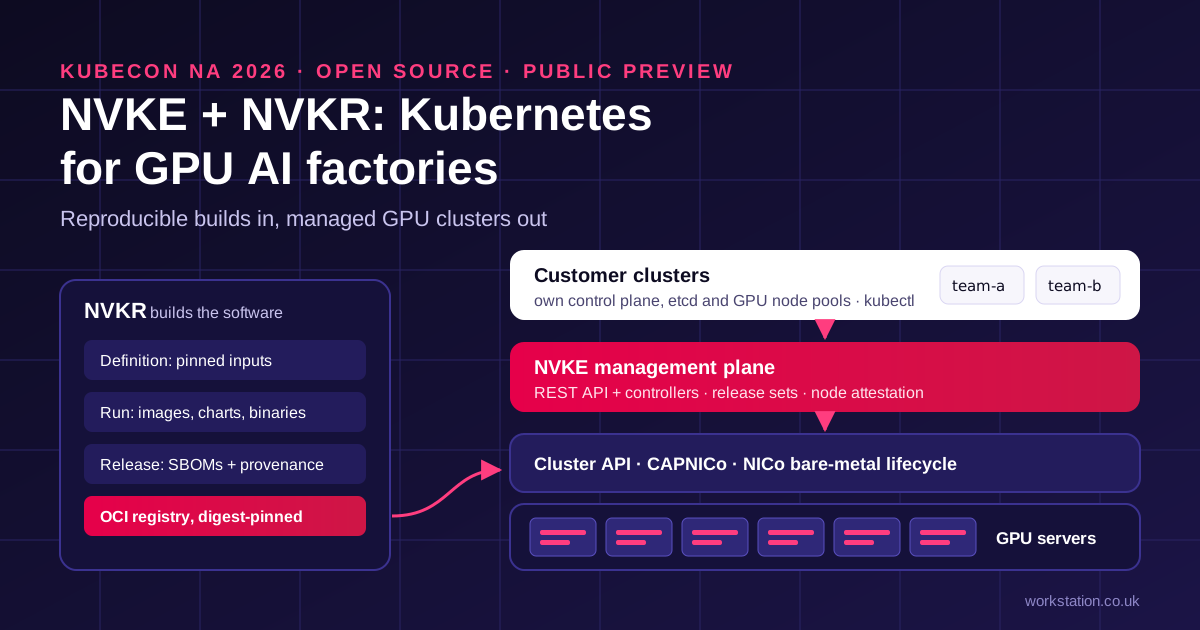
NVIDIA NVKE et NVKR : pourquoi Kubernetes pour GPU devient le système d'exploitation de l'usine d'IA
NVIDIA a publié en open source NVIDIA Kubernetes Engine (NVKE) et NVIDIA Kubernetes Recipes (NVKR) pour exploiter Kubernetes en mode géré sur une infrastructure GPU. Ce qu'ils font en termes simples, ce que signifie réellement la préversion publique, pourquoi l'ingénierie de l'IA crée une nouvelle demande de compétences cloud et DevOps, et qui devrait les évaluer dès maintenant.
 Balinder WaliaLire
Gateway API Replaces Ingress: A Step-by-Step Migration Playbook
Ingress NGINX is retired and Ingress is frozen. This playbook maps Ingress fields and annotations to Gateway and HTTPRoute, flags the ingress-nginx behaviours that break, and walks through conversion, side-by-side testing, weighted cutover and rollback.
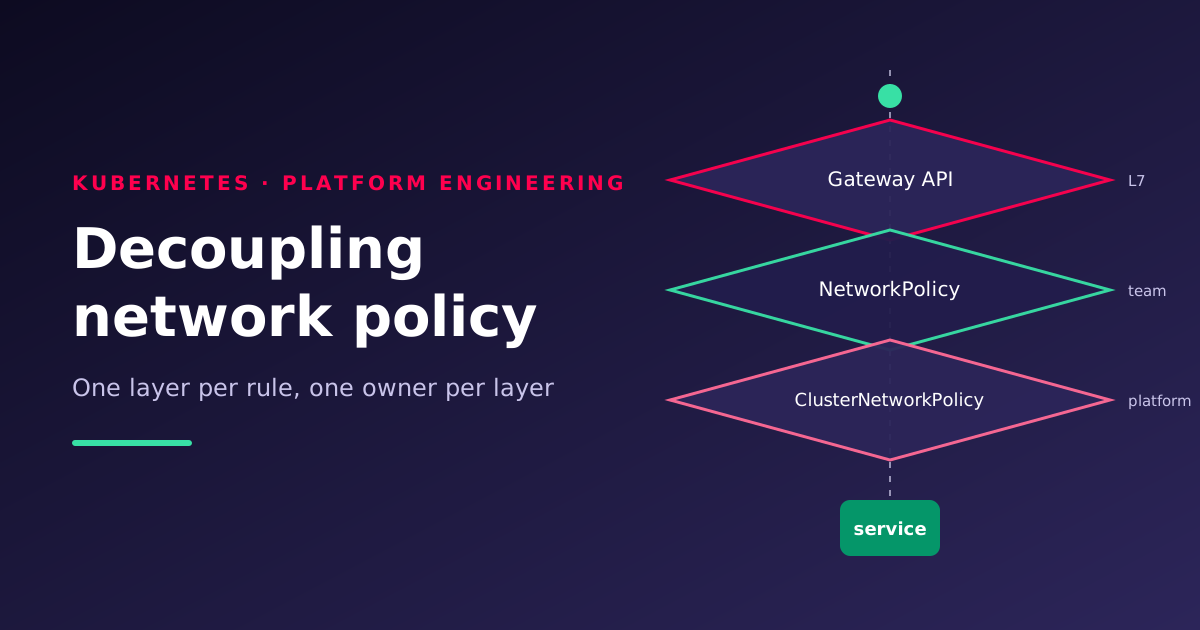
Decoupling Network Policy in Kubernetes: One Owner per Rule
Network rules scattered across annotations, app config and stray NetworkPolicies slow every change. Here is how to split them into layers with one owner each, using ClusterNetworkPolicy, NetworkPolicy and Gateway API, plus a step-by-step migration playbook.
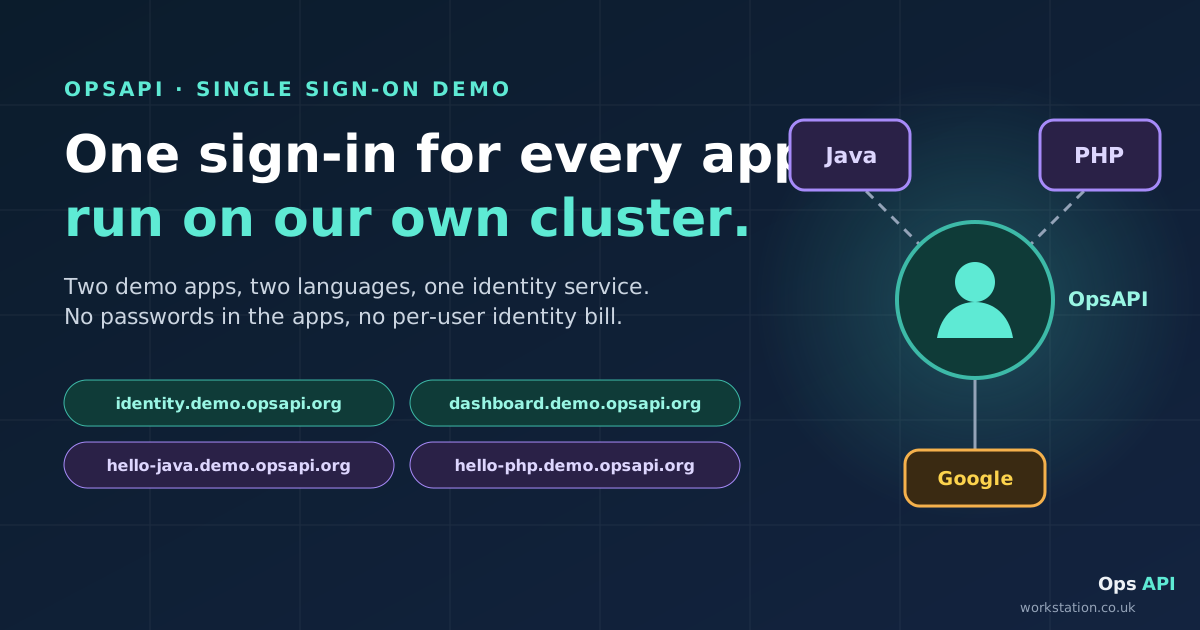
Une seule connexion pour toutes les applications, sur notre propre cluster
Cinq applications de démonstration dans cinq langages ne voient jamais de mot de passe et ne communiquent jamais avec Google : elles envoient les utilisateurs vers un OpsAPI auto-hébergé, qui les authentifie et renvoie un jeton que l'application vérifie par un seul appel d'API. Ce que coûte l'ajout d'une application, pourquoi les tableaux de bord d'administration doivent se trouver derrière un VPN ou un broker zero trust, et les limites en toute franchise.
Balinder WaliaLire 
Gateway API Shifts Cluster Networking: An Ownership Model for the Edge
Ingress is frozen and Ingress NGINX is retired. Gateway API replaces one shared object with resources owned by platform and application teams, joined by explicit handshakes. Here is what that means for platform design, RBAC, topology and CRD ownership.
MCP for DevOps: Give Agents Pipeline Context Without the Keys
How platform teams can use the Model Context Protocol safely: start with read-only servers and scoped identities behind a gateway, trace every tool call, and add write tools only behind human approval. Includes RBAC, tool and task examples.
AWS Resilience Hub: Keep Workload Scope and Recovery Targets Aligned
A practical guide to the September 2026 Resilience Hub features: scope EKS services with labels, use dependency discovery and insights to find hidden coupling, classify hard and soft dependencies, and share one resilience policy across AWS accounts.
L'observabilité n'est pas facultative : faites-en une norme d'entreprise
Pourquoi une supervision fragmentée crée des angles morts, des dépenses en double et des incidents lents, et comment faire de l'observabilité centralisée une norme non négociable de l'entreprise.
Balinder WaliaLire 
WSL Vault pour la conformité : un locataire n'ouvre jamais les secrets d'un autre
Comment WSL Vault isole cryptographiquement les locataires que sont les applications, les équipes et les environnements, afin qu'un jeton de type racine volé ne puisse pas vider l'ensemble du parc, et pourquoi le double contrôle par locataire l'emporte sur la prolifération des secrets.
Balinder WaliaLire 
Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.
Balinder WaliaLire