WSL Vault pour la conformité : un locataire n'ouvre jamais les secrets d'un autre
Le langage métier pour les régulateurs : garde par locataire, pas de rayon d'impact d'une racine partagée, serments de cérémonie et double contrôle par locataire lorsqu'un large public a besoin d'un secret
 Balinder Walia7 octobre 20264 min read
Pour les responsables de la conformité, les comités des risques et les régulateurs : WSL Vault garantit qu'une application, un locataire, une équipe ou un environnement ne peut jamais ouvrir les jetons et les clés secrètes d'un autre. Contrairement à une configuration HashiCorp Vault classique, où un seul jeton racine entre de mauvaises mains peut tout exposer, WSL Vault maintient une garde personnelle et exige les deux parties lorsqu'un large public doit obtenir un secret partagé. Analyse détaillée : article technique · Produit : /wsl-vault · fonctionnalités sur wslvault.org.
Le problème de conformité d'un jeton racine unique
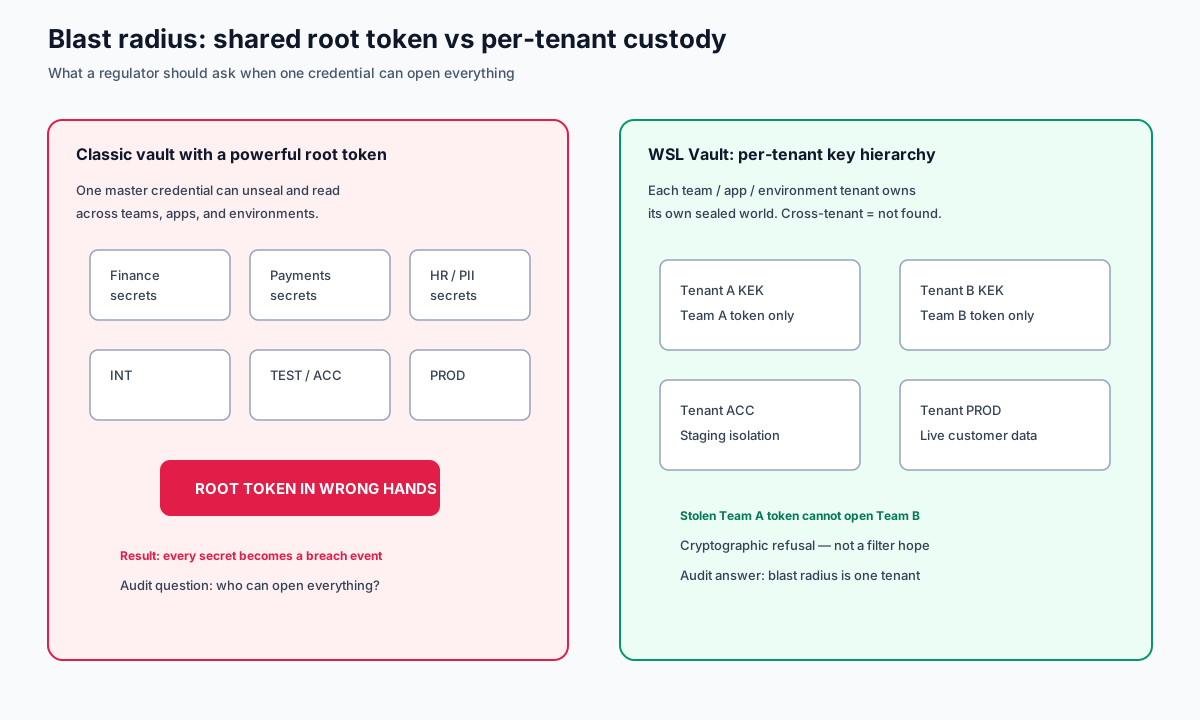
De nombreuses organisations utilisent encore un coffre-fort dans lequel un seul jeton racine hautement privilégié (ou un petit ensemble d'identifiants de secours) peut desceller et lire les données de toutes les équipes, applications et environnements. Si ce jeton fuit (hameçonnage, ordinateur portable, journal de CI, copier-coller bien intentionné dans une messagerie), le rayon d'impact couvre l'ensemble du parc de secrets. Les régulateurs ne demandent pas si vous aviez l'intention d'isoler. Ils demandent ce qu'un attaquant disposant de cet identifiant unique peut réellement faire.
HashiCorp Vault est puissant et familier. Le risque que nous signalons est organisationnel et architectural : lorsque le pouvoir de niveau racine est concentré, une seule compromission devient une grave violation de données. Les politiques et les espaces de noms aident, jusqu'à ce que quelqu'un détienne encore une clé qui se situe au-dessus d'eux.
Ce que WSL Vault change pour les locataires et les équipes
Inspiré du modèle de produit présenté sur wslvault.org, WSL Vault scelle les secrets par chiffrement d'enveloppe et une hiérarchie de clés par locataire. Une clé de données appartient à un seul locataire. La Finance ne peut pas déchiffrer les Paiements. INT ne peut pas ouvrir PROD à la légère. Une requête entre locataires renvoie « introuvable » : un refus cryptographique, et non un simple filtre.
- Une application, une équipe, un environnement : chacun peut être son propre locataire, avec son propre univers scellé.
- Pas de passe-partout racine partagé : l'accès quotidien se fait par un jeton signé propre au locataire, et non par une clé maîtresse universelle dans la poche de chaque opérateur.
- Zéro texte en clair au repos : un disque volé ou un export de base de données ne donne qu'un texte chiffré que la base de données elle-même ne peut pas ouvrir.
- Un audit que vous pouvez présenter : les opérations rejoignent, pour chaque locataire, une piste chaînée par hachage qui rend toute falsification visible.
La cérémonie : serment personnel, double contrôle pour les secrets partagés
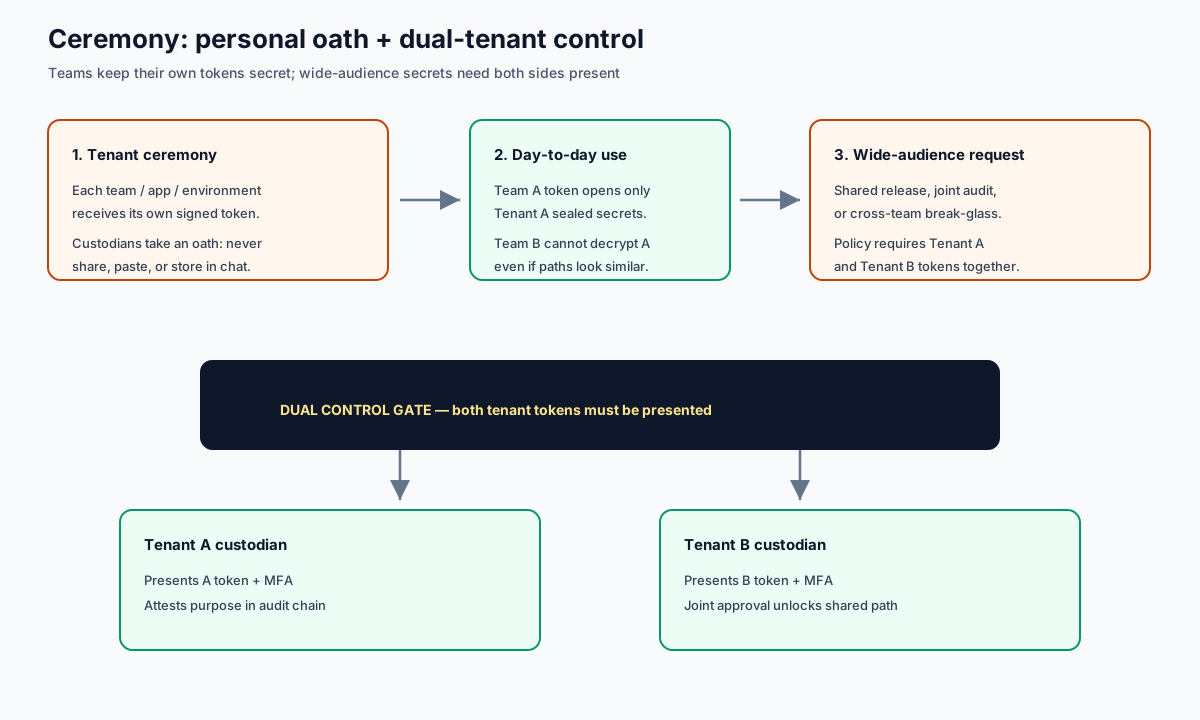
À l'issue d'une cérémonie WSL Vault, chaque dépositaire d'équipe et de locataire prête un serment concret : garder son propre jeton secret. Ne pas le partager dans Slack. Ne pas le committer. Ne pas le réutiliser d'un locataire à l'autre « par commodité ». Cette garde personnelle est la moitié humaine du zéro confiance.
Lorsqu'un large public ou un processus conjoint doit obtenir un secret couvrant plusieurs locataires (une validation de mise en production partagée, un export d'audit commun, un accès de secours délibéré), la politique peut exiger les jetons des deux locataires. Aucune des deux parties ne suffit seule. Ce double contrôle par locataire transforme la question « qui a approuvé cela ? » en quelque chose que les régulateurs reconnaissent : deux dépositaires, deux authentifications, une finalité enregistrée.
Un zéro confiance qui met aussi fin à la prolifération des secrets
La prolifération survient lorsque les gens copient des mots de passe dans des tickets, des messageries et des dépôts parce que le coffre-fort « officiel » est trop compliqué ou trop partagé. WSL Vault est conçu pour que la voie la plus simple soit aussi la plus sûre : baux de courte durée, MFA pour les humains, identité de charge de travail pour les applications, et moteurs (KV, transit, PKI) derrière une seule API. Les équipes cessent de disperser des copies parce que le coffre-fort répond en quelques secondes, et la révocation coupe réellement l'accès.
Regarder et découvrir
Commencez par la visite silencieuse de la console sur le site du produit, puis la présentation plus longue :
- Visite silencieuse de la console (~2 min) : locataires, KV, transit, MFA, régions, audit
- Visite des fonctionnalités : KV versionné, chiffrement d'enveloppe, transit, PKI, baux, identité à deux facteurs
- Visite de l'architecture : maillage multirégion actif/actif
- Visite de la sécurité : chaîne d'audit, garde Shamir, isolation des locataires, zéro texte en clair au repos
- Présentation complète sur YouTube (~20 min) : Steal the server. Not the secrets.
Lectures complémentaires
- Analyse technique détaillée : flux, haute disponibilité, MFA, schémas
- Article d'introduction : Steal the server. Not the secrets.
- Les agents IA et le refus cryptographique
- Page produit Workstation WSL Vault
Besoin d'une approche des secrets que vos auditeurs comprennent en une diapositive ? Parlez à Workstation.