OpenShell, vorgestellt auf der GTC Berlin: Richtlinien außerhalb des Agenten
Huangs Sicherheitsfilm verwarf „Bitte nicht“ als Kontrollmechanismus. OpenShell setzt eine Richtlinie für Systemaufrufe, Dateien und Netzwerk durch, mit Sentry auf BlueField-4.
 Workstation team9. November 20261 min read
Auf der GTC Berlin hieß es in Jensen Huangs Sicherheitsfilm, die einzige Kontrolle über viele Agenten bestehe heute darin, sie höflich zu bitten, keine Dateien zu löschen und keine SSH-Schlüssel anzufassen. OpenShell ist NVIDIAs Ersatz dafür: eine Richtlinie, die außerhalb des Modells durchgesetzt wird, für Systemaufrufe, Dateien und Netzwerkverbindungen.
Was angekündigt wurde
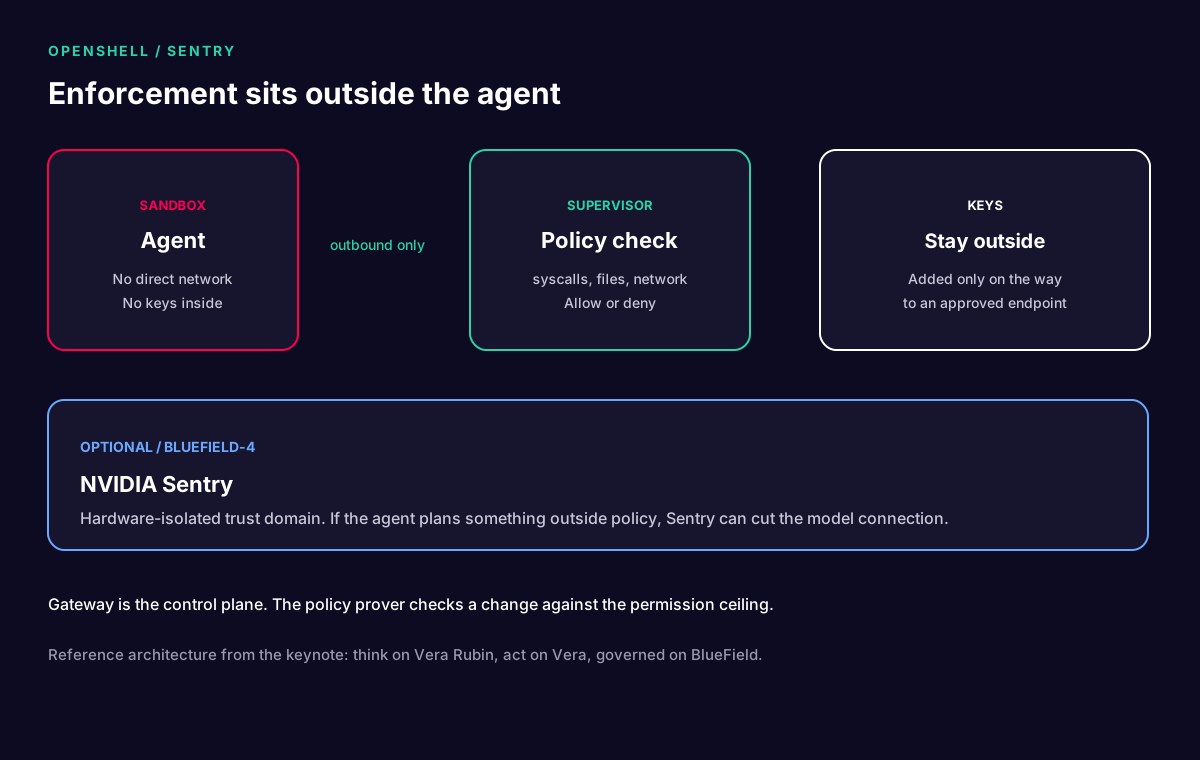
Jeder Agent läuft in einer eigenen Sandbox ohne direkten Netzwerkpfad. Ausgehende Aufrufe gehen an einen Supervisor, der sie zulässt oder ablehnt. Schlüssel bleiben außerhalb der Sandbox und werden erst auf dem Weg zu einem freigegebenen Endpunkt angehängt. Eine Richtlinienänderung wird gegen eine Berechtigungsobergrenze geprüft, sodass dem Agenten nicht mehr Rechte eingeräumt werden können als beabsichtigt. Sentry ist optional, läuft auf BlueField-4 und kann die Verbindung zum Modell trennen, wenn der Plan des Agenten die Richtlinie verlässt. Laut Huang erfolgt diese Quarantäne innerhalb von Millisekunden. OpenShell steht unter Apache 2.0, und im Film hieß es, man installiere eine CLI, lege eine Sandbox an und starte den Agenten, den man bereits nutzt.
Das Referenzdesign legt die Modelle auf Vera Rubin, die Harnesses auf Vera-CPUs innerhalb von OpenShell und Sentry auf BlueField. Huangs veröffentlichte Formel: denken auf Rubin, handeln auf Vera, gesteuert auf BlueField. Die Liste der Unternehmen im Newsroom, die mit diesem Design arbeiten, ist lang, und NVIDIA kennzeichnet vieles davon als „when-and-if-available“.
Den vollständigen Pfad, die Partnerliste und welche Zahlen von NVIDIA stammen, finden Sie im ausführlichen Artikel. Wie sich die CLI auf einem Mac Studio oder einem Linux-GPU-Rechner einfügt, beschreibt unsere frühere OpenShell-Notiz für Betreiber.