Le blog Workstation
Security
Articles étiquetés Security.
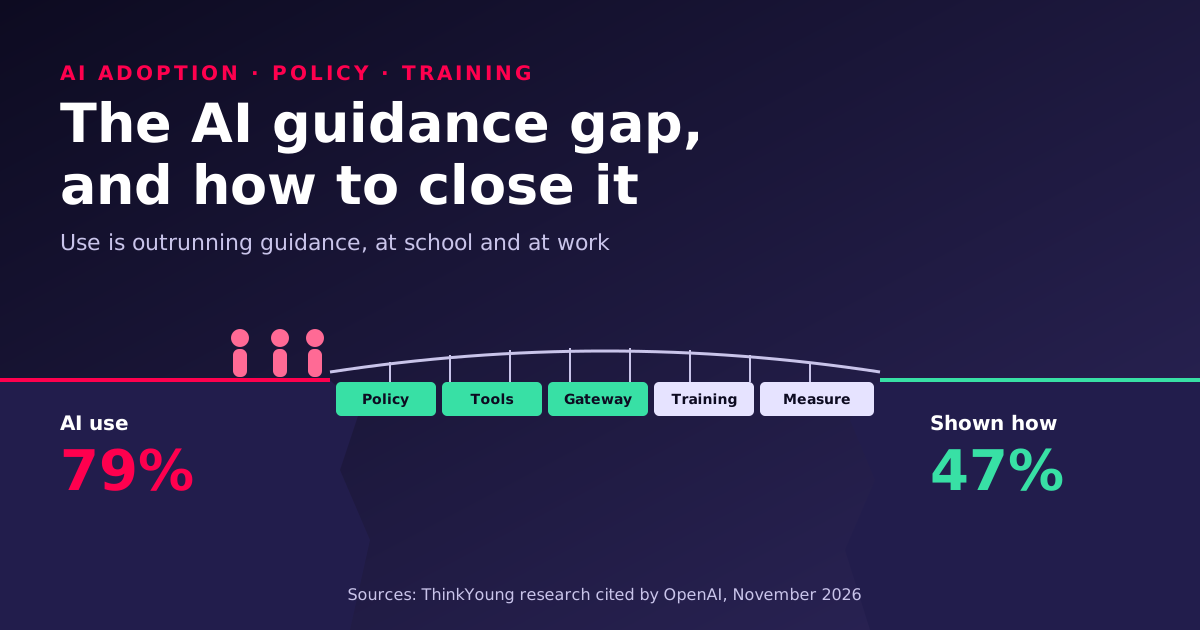
The AI Guidance Gap: Use Outpaces Training at School and at Work
79% of students use AI for homework but only 47% were shown how, according to ThinkYoung research cited by OpenAI. Workplaces show the same gap. A 90-day playbook for business leaders: policy by data class, approved tools, a gateway, role-based training and usage metrics.
OpenShell, annoncé à la GTC Berlin : la politique hors de l'agent
Le film de Huang sur la sécurité a rejeté le « s'il vous plaît, ne le faites pas » comme moyen de contrôle. OpenShell applique une politique aux appels système, aux fichiers et au réseau, avec Sentry sur BlueField-4.
 Balinder WaliaLire
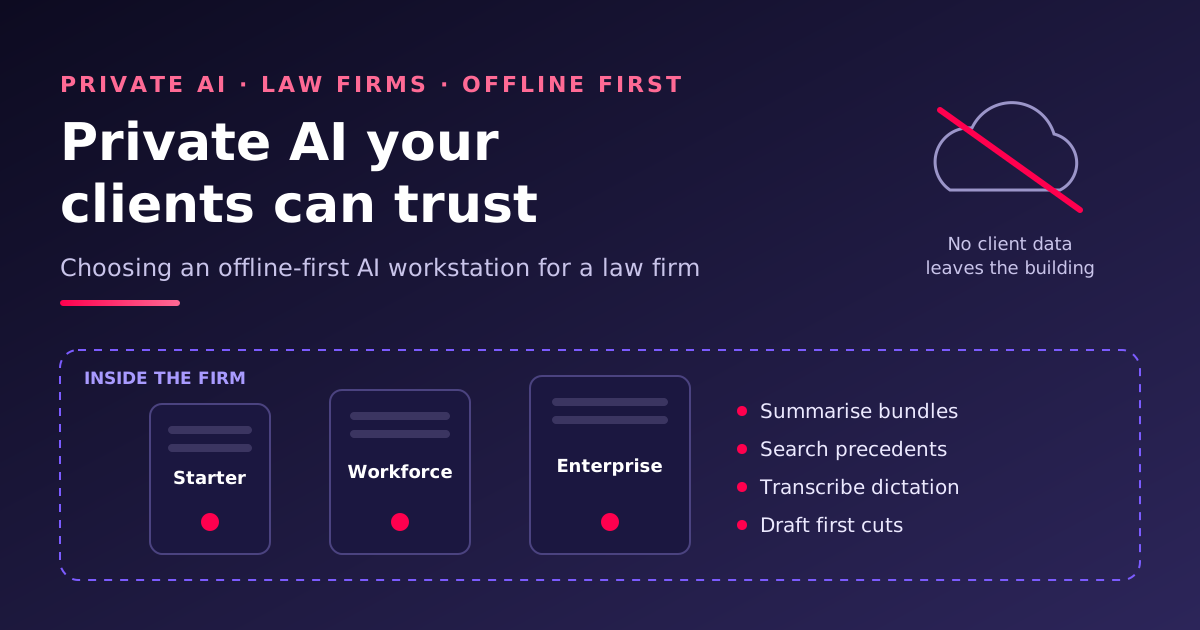
IA privée pour les cabinets d'avocats : choisir une station de travail hors ligne d'abord, digne de la confiance de vos clients
Comment un cabinet d'avocats choisit une station de travail d'IA privée qui fonctionne sans connexion internet : qui l'utilise, quel modèle, combien de mémoire GPU, quel degré d'isolement et qui l'installe. Avec les prix réels d'un devis réel, ses points de surdimensionnement, et les configurations Starter, Workforce et Enterprise que nous livrerions réellement.
Balinder WaliaLire 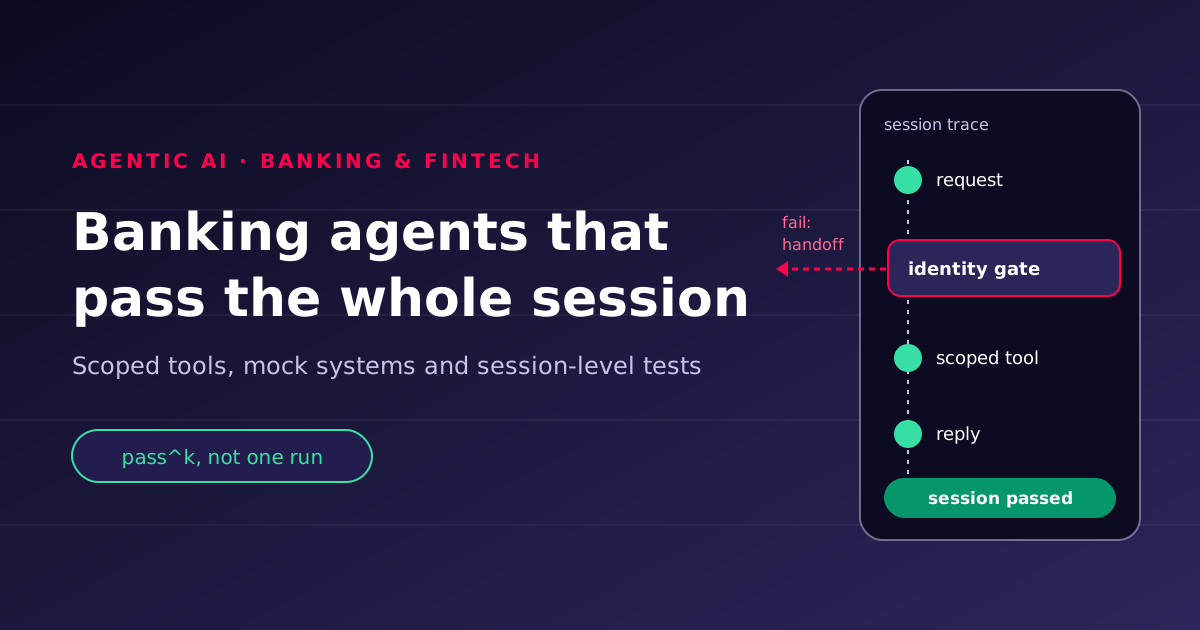
Agentic AI in banking: efficiency you can defend to a risk committee
Banking AI agents rarely fail on one bad reply; they fail across a session. How to scope tools, test whole conversations against mock systems and measure reliability with pass^k, so the time saved survives audit and production.
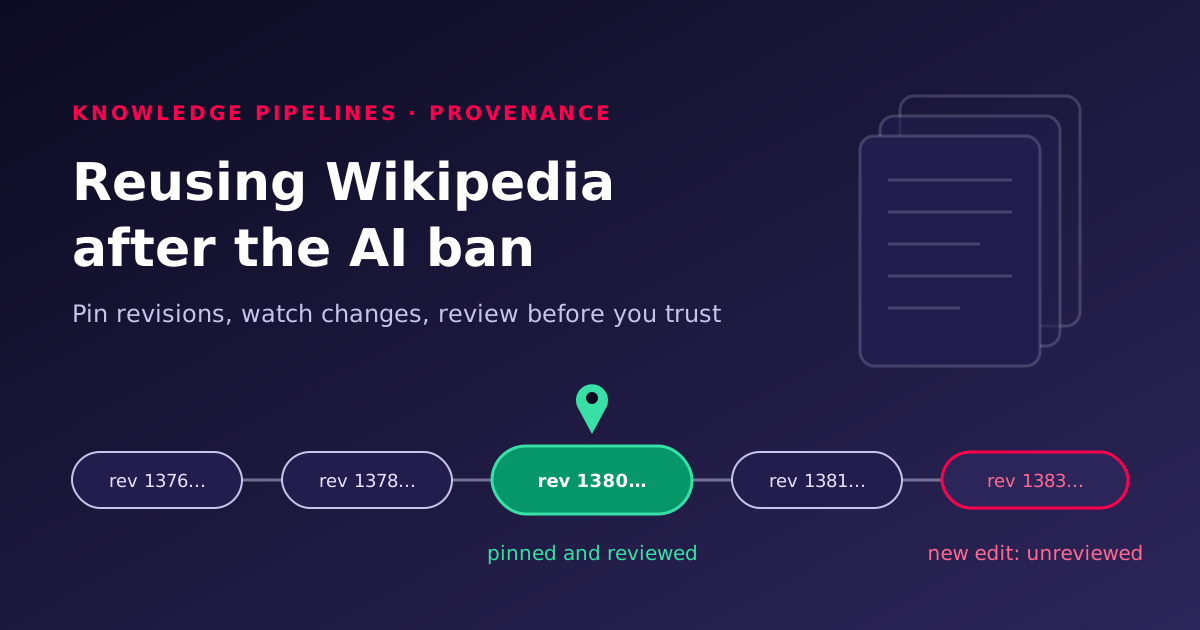
Wikipedia banned AI-written articles: what teams that reuse it should change
English Wikipedia now prohibits LLM-written article text, yet volunteers still flag a steady share of new drafts as AI-generated. If your search, chatbot or knowledge base reuses Wikipedia, here is how to pin revisions, watch edits, review changes and attribute correctly.
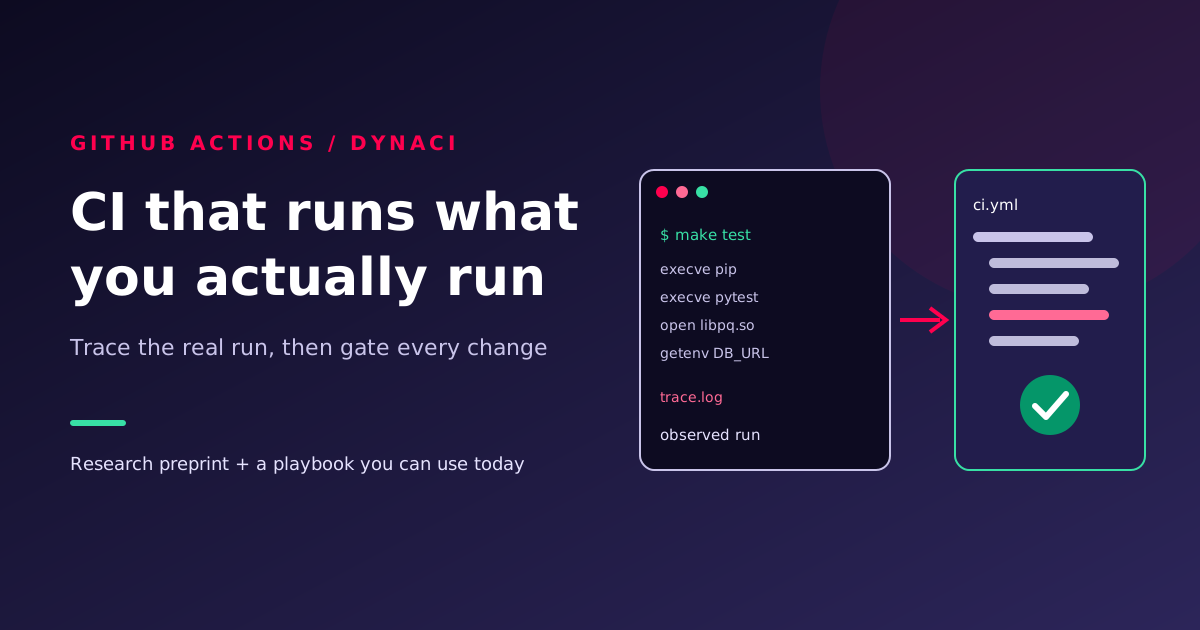
DynaCI and runtime-grounded CI: better GitHub Actions workflows
DynaCI, an October 2026 research preprint, drafts GitHub Actions workflows from traces of real local runs. What its results show, what they do not, and a playbook to lint, test, harden and review every workflow you ship.
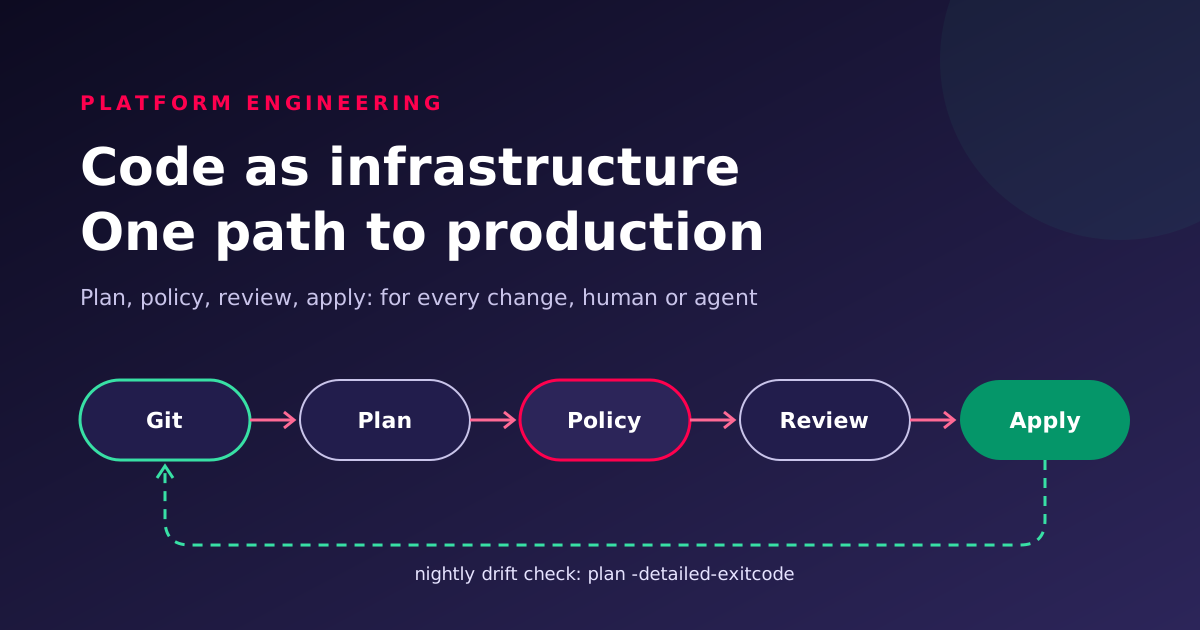
Code as infrastructure: one reviewed path for every production change
Infrastructure as code made servers into files. Code as infrastructure goes further: desired state, policy, pipelines and AI agent access all live in Git, are checked by policy, applied by automation and watched for drift. A practical playbook.
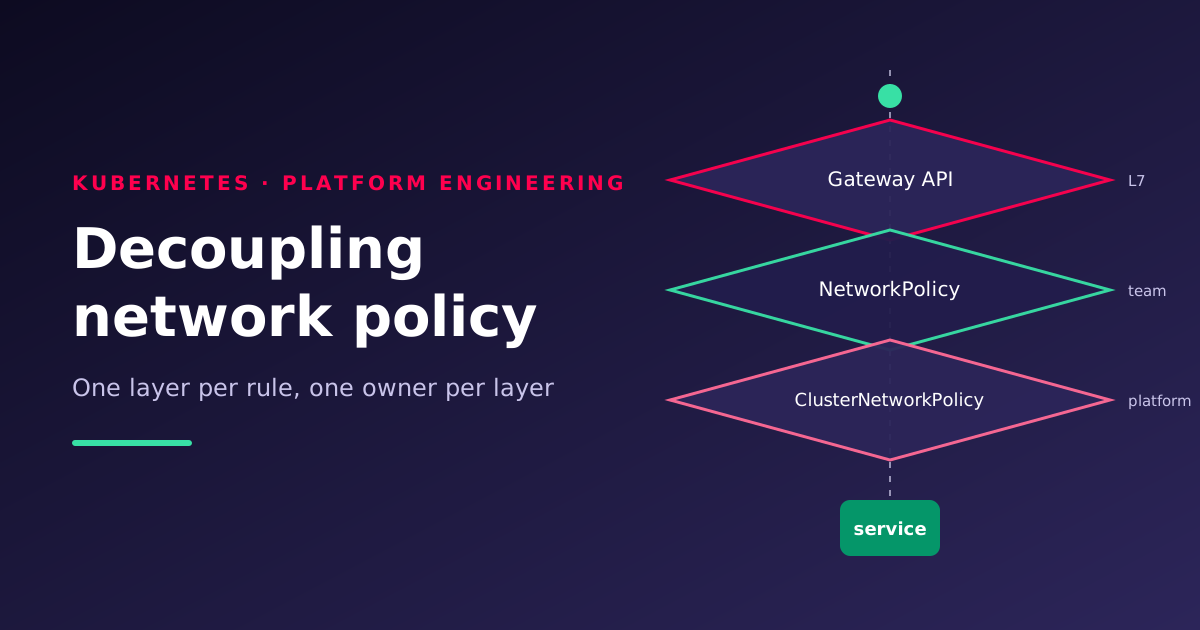
Decoupling Network Policy in Kubernetes: One Owner per Rule
Network rules scattered across annotations, app config and stray NetworkPolicies slow every change. Here is how to split them into layers with one owner each, using ClusterNetworkPolicy, NetworkPolicy and Gateway API, plus a step-by-step migration playbook.
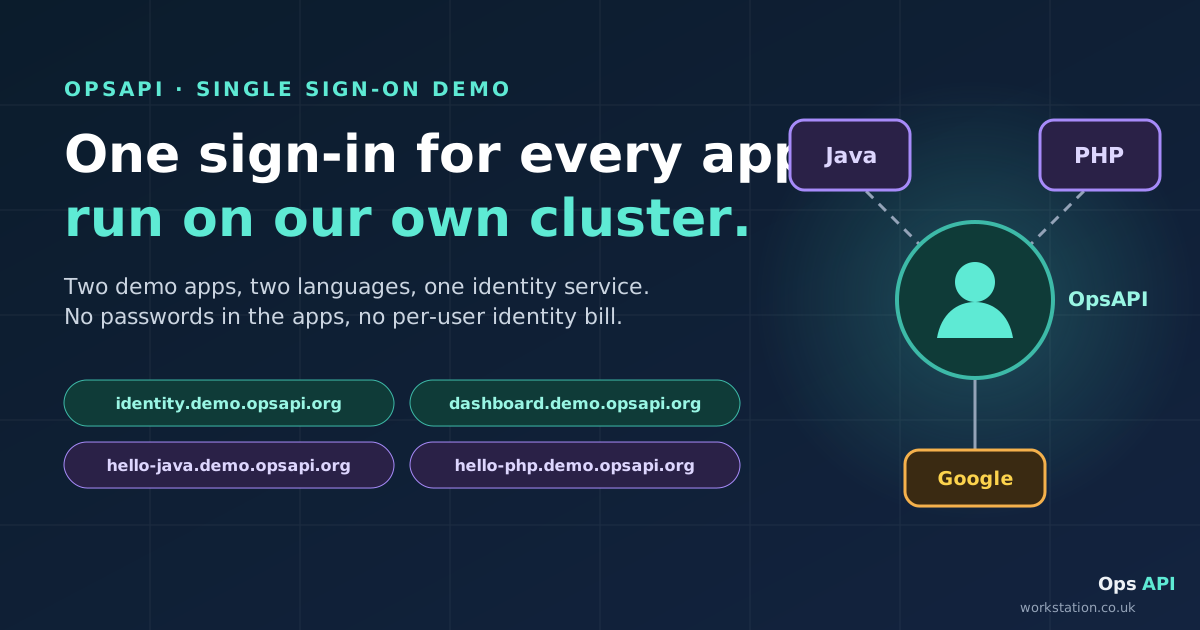
Une seule connexion pour toutes les applications, sur notre propre cluster
Cinq applications de démonstration dans cinq langages ne voient jamais de mot de passe et ne communiquent jamais avec Google : elles envoient les utilisateurs vers un OpsAPI auto-hébergé, qui les authentifie et renvoie un jeton que l'application vérifie par un seul appel d'API. Ce que coûte l'ajout d'une application, pourquoi les tableaux de bord d'administration doivent se trouver derrière un VPN ou un broker zero trust, et les limites en toute franchise.
Balinder WaliaLire 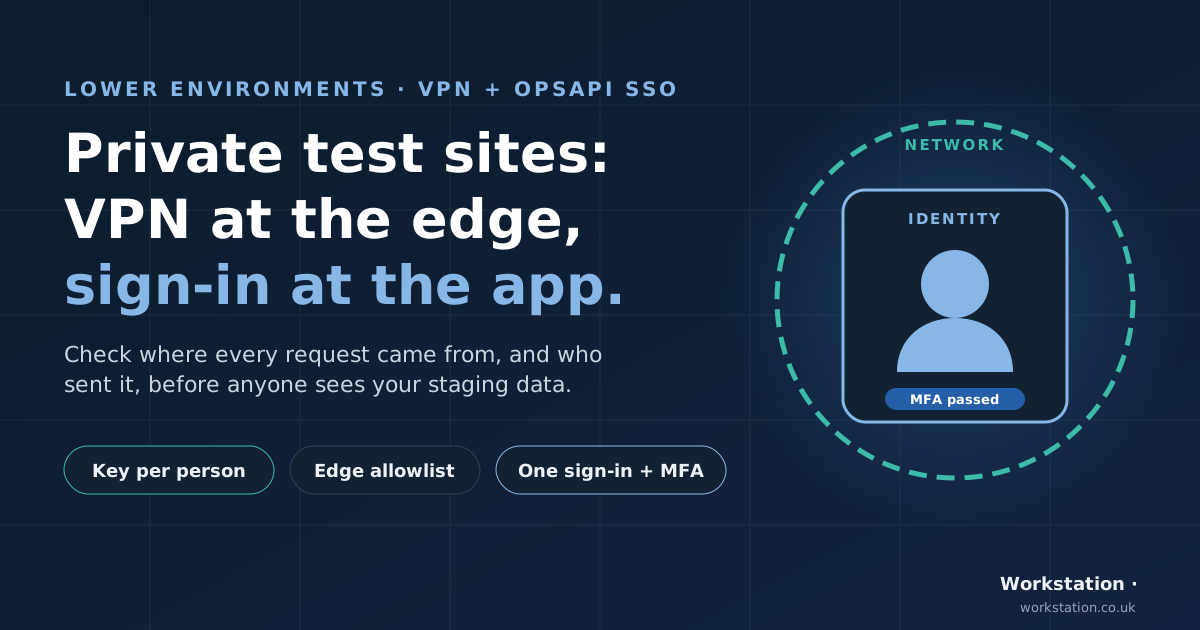
Gardez vos sites de test privés : VPN en périphérie, une seule connexion pour toutes les applications
Les sites de préproduction et de test contiennent des données d'apparence réelle, et pourtant ils ne sont souvent protégés que par une liste d'adresses IP autorisées. Voici comment deux couches les gardent privés : un VPN vérifié en périphérie prouve d'où vient une requête, et une connexion OpsAPI unique avec MFA prouve qui l'a envoyée, pour toutes les applications.
Balinder WaliaLire