Base de connaissances IA · Centres de données d’IA privés
IA privée pour les cabinets d’avocats et d’expertise comptable
La confidentialité des clients n’est pas un paramètre que l’on active dans le cloud de quelqu’un d’autre. Ce guide s’adresse aux cabinets d’avocats et d’expertise comptable qui veulent profiter de la productivité de l’IA tout en gardant le contrôle de leurs données couvertes par le secret professionnel et de leurs données financières : dans leurs locaux, dans un centre de données privé ou dans un cloud verrouillé au point de se comporter comme tel.
- Cabinets d’avocats
- Cabinets d’expertise comptable
- Sur site
- Centre de données privé
- Cloud entièrement sécurisé
Pourquoi le cloud n’est pas toujours envisageable
Les cabinets professionnels détiennent les données que leurs clients leur confient avec le plus de confiance. Avant que la moindre de ces données n’atteigne un modèle d’IA, le cabinet doit pouvoir répondre : où sont-elles traitées, qui peut les voir, combien de temps sont-elles conservées, et pouvons-nous le prouver ?
Obligations professionnelles
Les solicitors doivent préserver la confidentialité des affaires de leurs clients en vertu du code de conduite de la SRA, et le secret professionnel ne doit pas être mis en péril. La confidentialité est un principe fondamental des codes de déontologie de l’ICAEW et de l’ACCA pour les experts-comptables.
Législation sur la protection des données
Le UK GDPR impose une sécurité appropriée, une base légale et des garanties pour tout transfert hors du Royaume-Uni. Le traitement des données clients par l’IA nécessite généralement une analyse d’impact relative à la protection des données (AIPD).
Exigences des clients et des assureurs
Les directives des clients aux conseils externes, les questionnaires de référencement, les clients audités et les assureurs cyber demandent de plus en plus précisément où les documents sont traités et s’ils servent à entraîner un modèle.
Dossiers financiers et LCB-FT
Les experts-comptables détiennent des dossiers fiscaux, de paie et de lutte contre le blanchiment soumis à leurs propres obligations de conservation et de confidentialité.
Une cible de choix
Les cabinets d’avocats et d’expertise comptable attirent les groupes de rançongiciels et de fraudeurs, car ils détiennent des données précieuses et travaillent sous contrainte de délais. Le NCSC a publié des recommandations sur les menaces spécifiquement destinées au secteur juridique.
Barrières à l’information
Les murailles de Chine entre dossiers et clients doivent aussi tenir au sein de l’IA : un index à l’échelle du cabinet qui les ignore peut créer un conflit d’intérêts.
Options de déploiement, de la plus isolée à la moins isolée
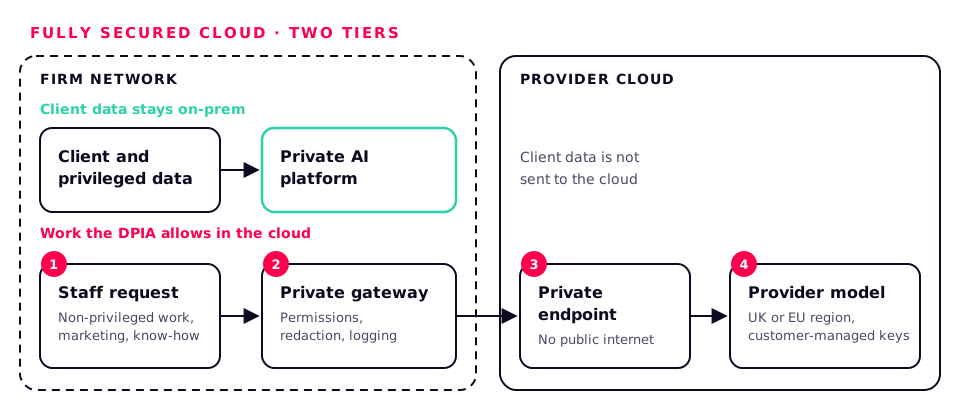
Il existe tout un éventail entre une machine sans connexion réseau et un service d’IA public. La plupart des cabinets finissent avec deux niveaux : une plateforme privée pour les données clients et un cloud étroitement contrôlé pour tout le reste.
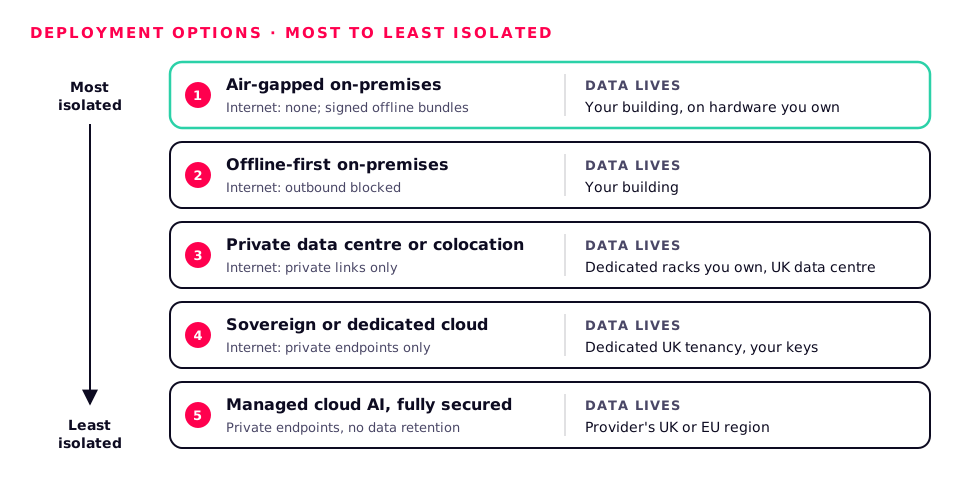
| Option | Emplacement des données | Internet | Idéal pour | Compromis |
|---|---|---|---|---|
| Sur site, isolé du réseau | Dans vos locaux, sur du matériel qui vous appartient | Aucun ; mises à jour par paquets hors ligne signés | Dossiers les plus sensibles, contentieux, communication de pièces | Mises à jour manuelles ; capacité limitée par le matériel |
| Sur site, hors ligne par défaut | Dans vos locaux | Trafic sortant bloqué ; fenêtre de mise à jour contrôlée | La plateforme d’IA privée de la plupart des cabinets | Nécessite une routine de correctifs et un support local |
| Centre de données privé ou colocation | Baies dédiées qui vous appartiennent dans un centre de données britannique | Liaisons privées uniquement | Cabinets multisites, IA à l’échelle du cabinet, services partagés | Contrats, interconnexions et remote hands |
| Cloud souverain ou dédié | Locataire dédié dans une région britannique, avec vos clés | Private endpoints uniquement | Capacité d’appoint, cabinets sans salle serveur | Confiance envers le fournisseur et plan de sortie |
| IA cloud managée, entièrement sécurisée | Région britannique ou européenne du fournisseur | Private endpoints, aucune conservation des données | Travaux non couverts par le secret, marketing, connaissances internes | Le fournisseur traite les données, même brièvement |
Cas d’usage pour les cabinets d’avocats
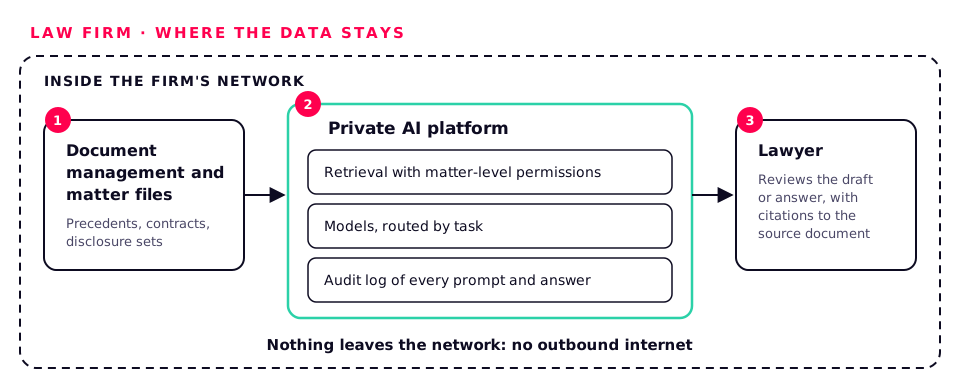
Communication de pièces et revue documentaire
Classer, résumer et hiérarchiser de volumineux ensembles de pièces, chaque réponse renvoyant au document source.
Analyse de contrats
Extraire les clauses, les comparer aux positions standard du cabinet et signaler les stipulations inhabituelles sur des centaines de contrats.
Due diligence
Parcourir rapidement les data rooms et établir des listes de points d’attention et des rapports d’alerte avec citations.
Savoir-faire et recherche
Interroger les précédents, avis et notes de pratique du cabinet, dans le respect des droits d’accès par dossier.
Premiers jets
Rédiger des courriers, comptes rendus d’entretien et documents standard à partir des modèles du cabinet, pour relecture par un avocat.
Dictée et transcription
Reconnaissance vocale locale pour la dictée, les entretiens et les audiences, sans qu’aucun son ne quitte les locaux.
Synthèses de dossiers
Chronologies, résumés d’affaires et notes de passation générés à partir du dossier.
Descriptifs de temps
Proposer des descriptifs de saisie des temps à partir de l’activité, relus par le collaborateur avant envoi.
Cas d’usage pour les cabinets d’expertise comptable
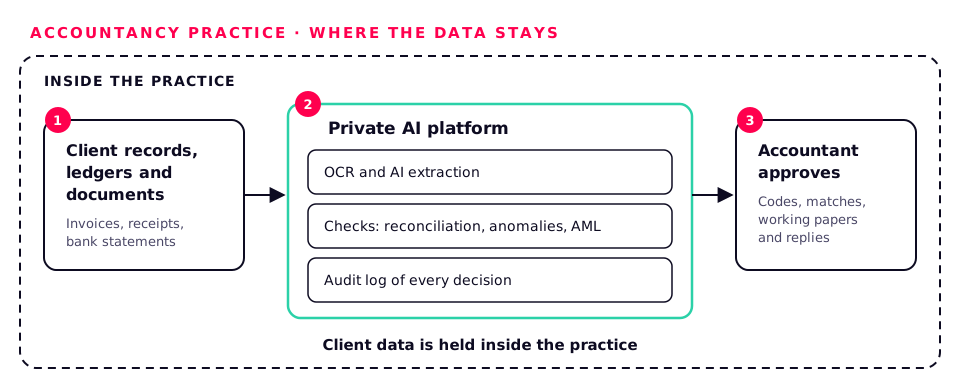
Saisie des documents
Lire factures, reçus, relevés bancaires et bulletins de paie (OCR et extraction par IA) directement dans le workflow comptable.
Imputation et rapprochement
Proposer des comptes d’imputation et rapprocher les transactions en apprenant les habitudes de chaque client, avec validation par un comptable.
Analytique d’audit
Tester des populations entières plutôt que des échantillons, signaler anomalies, doublons et écritures inhabituelles pour revue.
Recherche et préparation fiscales
Répondre aux questions à partir de la documentation fiscale du cabinet et préparer des feuilles de travail pour revue, sans jamais déposer de déclaration seule.
Questions des clients
Rédiger des réponses aux questions courantes des clients à partir de leurs propres dossiers, conservés au sein du cabinet.
Comptes et annexes
Rédiger le commentaire de gestion et les notes annexes à partir des balances et des dossiers de l’exercice précédent.
Contrôles LCB-FT et KYC
Lire et vérifier les justificatifs d’identité et d’origine des fonds, chaque décision étant journalisée.
Prévisions
Modèles de trésorerie et de scénarios construits à partir des données du client, exécutés en privé.
Ce que comprend une plateforme d’IA privée de niveau professionnel
Voici les capacités que nous intégrons à l’IA privée des cabinets d’avocats et d’expertise comptable. Chacune existe parce qu’un associé, un client, un régulateur ou un assureur l’a demandée.
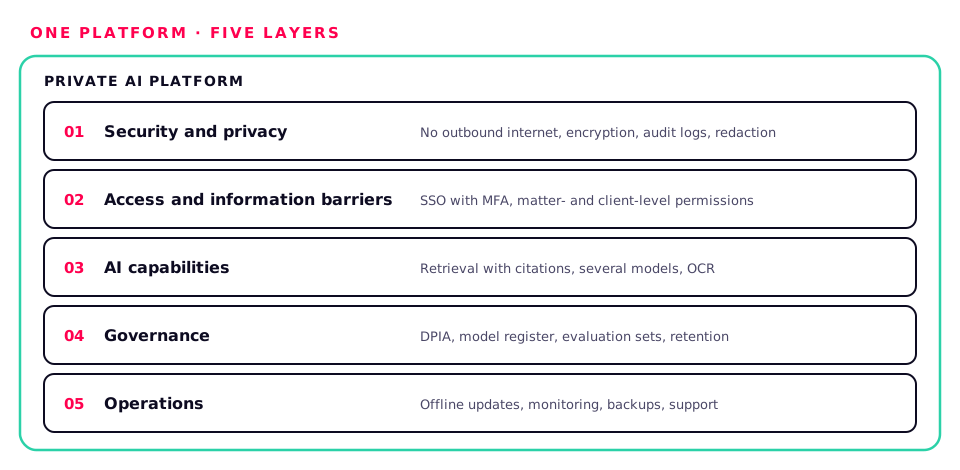
01
Sécurité et confidentialité
- Aucun accès Internet sortant : trafic sortant refusé par défaut, prouvé par un test de journalisation des paquets de 24 heures avant la livraison
- Chiffrement intégral du disque (LUKS2) scellé dans le TPM, avec redémarrage sans intervention et clé de récupération scellée
- UEFI Secure Boot avec pilotes signés ; mots de passe firmware et ordre de démarrage verrouillé
- Informatique confidentielle sur les GPU et CPU compatibles (NVIDIA confidential computing, AMD SEV-SNP, Intel TDX) lorsque les données doivent être protégées même vis-à-vis des administrateurs
- TLS mutuel entre les services ; clés dans un HSM ou un coffre-fort
- Segment réseau dédié : le personnel accède à un seul port HTTPS, rien ne remonte en sens inverse
- Journaux d’audit immuables, en ajout seul, de chaque prompt, document et réponse, exportables vers votre SIEM
- Masquage des données personnelles et des secrets avant toute journalisation ou indexation
02
Accès et barrières à l’information
- Authentification unique avec MFA via votre fournisseur d’identité
- Accès basé sur les rôles et les attributs, calqué sur le système de gestion documentaire
- Droits d’accès par dossier et par client appliqués au moment de la requête, pour que les murailles de Chine tiennent au sein de l’IA
- Rapports d’utilisation par utilisateur et par dossier pour les associés et la conformité
03
Capacités d’IA
- Recherche dans vos systèmes de gestion documentaire, de gestion de cabinet et de comptabilité via leurs API, avec citation des sources pour chaque réponse
- Plusieurs modèles côte à côte, routés selon la tâche : petits et rapides pour la classification, grands pour la rédaction et le raisonnement
- Fine-tuning sur les précédents et le style du cabinet (LoRA), conservé sur votre matériel
- Reconnaissance vocale locale, OCR pour les liasses numérisées et traduction
- Workflows d’agents avec validation humaine avant que quoi que ce soit ne quitte l’état de brouillon
- Contrôles d’ancrage et réponse « je ne sais pas » plutôt que des réponses inventées
04
Gouvernance
- Une politique d’utilisation de l’IA et une AIPD préparées avec vous
- Registre des modèles : quels modèles, versions et licences sont utilisés, et pour quoi
- Jeux d’évaluation construits à partir des travaux du cabinet, relancés avant chaque changement de modèle
- Conservation alignée sur la durée de conservation des dossiers et les gels juridiques
- Rapports prêts pour les audits clients, les revues de référencement et les assureurs
05
Exploitation
- Paquets de mise à jour hors ligne signés et vérifiés pour l’OS, les conteneurs et les modèles
- Supervision de l’état des GPU, de la latence et de l’utilisation, avec alertes à votre équipe informatique ou à la nôtre
- Sauvegardes chiffrées et hors ligne (3-2-1-1-0) et restauration bare-metal testée
- Rodage de 72 heures et dossier de livraison avec tous les résultats de tests
- Contrats de support et de correctifs dimensionnés pour le cabinet
Quand le cloud est acceptable : options entièrement sécurisées des grands fournisseurs
Pour certains travaux, un service cloud correctement verrouillé est acceptable et apporte de la capacité à la demande. Voici les contrôles que nous exigeons, par fournisseur. Votre AIPD et les conditions de vos clients déterminent ce qui peut aller où.
Microsoft Azure (Azure OpenAI, AI Foundry)
- Données clients non utilisées pour entraîner les modèles
- Private endpoints et isolation réseau
- Clés gérées par le client
- Régions UK South et UK West ; EU Data Boundary pour les bureaux dans l’UE
- Surveillance des abus modifiée pour les clients éligibles, afin que les prompts ne soient pas conservés pour examen
- Entra ID avec accès conditionnel
Amazon Web Services (Amazon Bedrock)
- Prompts et réponses non utilisés pour entraîner les modèles de base ni partagés avec les fournisseurs de modèles
- Endpoints VPC PrivateLink, sans chemin vers Internet
- Clés KMS gérées par le client
- Région de Londres
- Guardrails pour le masquage des données personnelles et le contrôle du contenu
- Journalisation CloudTrail de chaque appel
Google Cloud (Vertex AI)
- Données clients non utilisées pour entraîner les modèles
- Configuration zéro conservation des données pour les modèles compatibles
- Périmètre VPC Service Controls et CMEK
- Région de Londres et contrôles de résidence des données
- Access Transparency et Access Approval pour les accès du fournisseur
- Model Armor pour le filtrage des prompts et des réponses
Oracle Cloud (OCI Generative AI)
- Clusters d’IA dédiés pour un hébergement isolé des modèles
- Clés gérées par le client dans OCI Vault
- Régions de Londres et de Newport (pays de Galles)
- Accès privé aux services
Nous associons toute utilisation du cloud à une passerelle privée qui applique les droits d’accès du cabinet, masque les identifiants et journalise chaque requête avant qu’elle ne quitte votre réseau.
Plateformes d’IA sur site et en centre de données privé
Nous sommes indépendants des fournisseurs et bâtissons sur les plateformes adaptées à chaque cabinet, d’une simple station de travail à un centre de données d’IA privé.
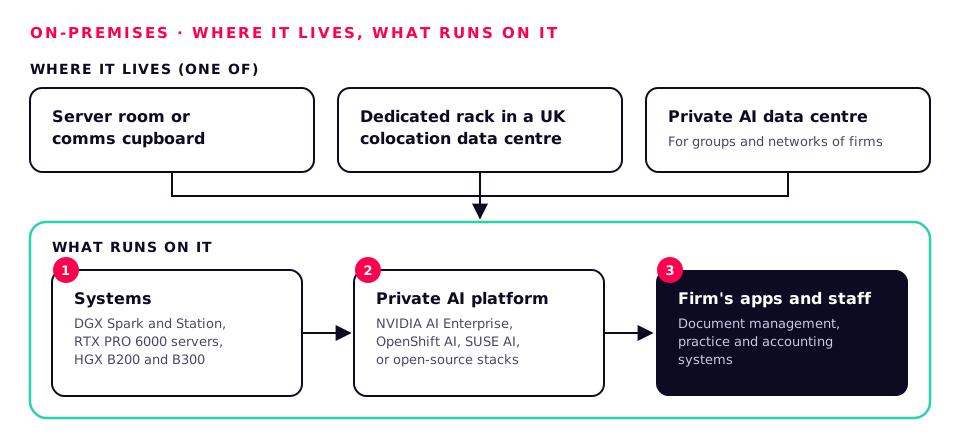
Systèmes
- NVIDIA DGX Spark et DGX Station pour l’IA au bureau et en petite équipe
- Stations de travail tour et serveurs 4U avec NVIDIA RTX PRO 6000 Blackwell (96 Go par GPU)
- Serveurs 8 GPU NVIDIA HGX B200 et B300 pour les plateformes à l’échelle du cabinet
- Serveurs d’IA OEM de Dell (PowerEdge XE), HPE, Lenovo (ThinkSystem) et Supermicro
Plateformes d’IA privées
- NVIDIA AI Enterprise et microservices NIM, sous licence pour une utilisation sur site
- Dell AI Factory with NVIDIA et HPE Private Cloud AI en tant que stacks clés en main
- Red Hat OpenShift AI et SUSE AI sur Kubernetes
- VMware Private AI Foundation with NVIDIA pour les environnements VMware
- Nutanix Enterprise AI pour les environnements hyperconvergés
- Stacks open source : vLLM, Open WebUI, pgvector et Qdrant, sur Ubuntu ou RHEL
Où elle est installée
- Une salle serveur ou un local technique, avec l’alimentation et le refroidissement adaptés
- Une baie dédiée dans un centre de données de colocation britannique
- Un centre de données d’IA privé pour les groupes et réseaux de cabinets
Dimensionnement selon la taille du cabinet
Points de départ indicatifs. Chaque proposition est confirmée avec vos propres documents, modèles et nombres d’utilisateurs.
| Cabinet | Utilisateurs simultanés | Plateforme type | Modèles |
|---|---|---|---|
| Praticien indépendant ou petit cabinet | Jusqu’à ~10 | Station de travail avec un GPU RTX PRO de 24 à 32 Go | Modèles 8–14B |
| Cabinet de petite à moyenne taille | ~25 | Station de travail ou serveur avec un GPU de 48 Go | Modèles jusqu’à ~32B |
| Cabinet de taille moyenne, service très actif | 25–50 | Serveur avec une RTX PRO 6000 de 96 Go | Modèles 70B en 4 bits |
| Grand cabinet, plusieurs bureaux | Des centaines | Baie de serveurs 8 GPU et stockage full NVMe | Plusieurs grands modèles simultanément |
| Réseaux et groupes de cabinets | Des milliers | Centre de données d’IA privé avec HGX B200/B300 | Modèles de pointe et modèles affinés |
Dimensionnez-la dans le planificateur de centre de données d’IA →
Correspondance avec les référentiels de conformité
La technologie ne rend pas un cabinet conforme, mais elle doit faciliter la démonstration de sa conformité. Voici comment la plateforme répond aux référentiels sur lesquels les cabinets nous interrogent.
UK GDPR et Data Protection Act 2018
Les données restent au Royaume-Uni, le traitement est documenté, les accès sont journalisés et nous vous aidons à préparer l’AIPD.
SRA Standards and Regulations
Confidentialité et barrières à l’information appliquées par le logiciel, avec des preuves pour la supervision et les audits.
Codes de déontologie de l’ICAEW et de l’ACCA
Confidentialité des informations clients, avec la trace de qui a consulté quoi et pourquoi.
ISO/IEC 27001
Les contrôles relatifs aux accès, à la cryptographie, à l’exploitation, à la journalisation et à la gestion des fournisseurs correspondent directement à la plateforme.
Cyber Essentials Plus
Pare-feu, configuration sécurisée, correctifs, contrôle d’accès et protection contre les logiciels malveillants intégrés.
AI Act de l’UE
Pour les bureaux dans l’UE : transparence, supervision humaine et tenue de registres prises en charge dès la conception.
Comment démarrer
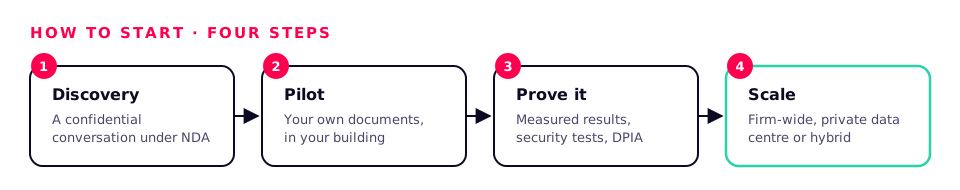
- 1Découverte
Un échange confidentiel sous NDA sur vos activités, vos données et votre appétence au risque.
- 2Pilote
Un système de bureau ou un petit serveur exploitant vos propres documents dans vos locaux.
- 3La preuve par les faits
Des résultats mesurés sur de vrais dossiers ou fichiers clients, plus les tests de sécurité et l’AIPD.
- 4Échelle
Plateforme à l’échelle du cabinet, centre de données privé ou hybride, avec support et formation.
Les noms et logos Microsoft Azure, Amazon Web Services, Google Cloud et Oracle Cloud sont des marques de leurs propriétaires respectifs, présentées uniquement pour identifier leurs produits.