La boutique est ouverte

Nous construisons les machines Workstation AI pour les sites web, les agents IA et l'entraînement de LLM — configurez-les et achetez-les en ligne.

Obtenir les prix pro
Produits IA
Labs IAAgents OpenAIAgents ClaudeGrok BotCRM natif Workstation AIMarketingTous les produits
Solutions IA
IA appliquéeAgents IAIA générativeAutomatisation par IAMontée en compétence IAOffres IA pour PMELaboratoire IA d'entrepriseStations de travail IAMatériel et logiciels NVIDIACalcul accéléré NVIDIAIA privéeCloud privé GPUClusters GPUIA en périphérieIA par secteur
Services IA
Modernisation des plateformesIngénierie numériqueFondations data et IAOpérations autonomesConseil IAAutomatisation DevOpsCybersécuritéDéveloppement logicielCréation d'agentsMise en place MLOpsLocation de GPUCloud privé GPU
À propos
EntrepriseNotre histoirePartenairesTémoignages clients
Centres de données IA
Centres de données IACloud privé GPUClusters GPULocation de GPU
Analyses IASérie JevLabo de benchmarksChoix de modèles
Notes techniques
Documentation
OS LinuxUbuntuRed Hat Enterprise LinuxSUSE LinuxAlpine LinuxDebian, Rocky & AlmaLinux
Plateformes cloud d'IAAWS & Amazon BedrockGoogle Cloud & Vertex AIMicrosoft Azure & AI FoundryClouds et places de marché GPU
Centres de données IA privésPour les cabinets d'avocatsPour les cabinets comptablesPlateformes sur siteCloud entièrement sécurisé
OutilsRing PromoterJobshout
Actualités
Blog
Nous contacterSe connecter

Stations de travail IA, logiciels multi-agents IA, infrastructure GPU et solutions d'agents intelligents pour les entreprises modernes.

Nous contacter

Solutions IA

IA appliquéeAgents IAIA générativeAutomatisation par IAMontée en compétence IAOffres IA pour PMELaboratoire IA d'entrepriseIA par secteur

Produits

Tous les produitsCRM & ERP natifs Workstation AIMarketingAgents OpenAIRing PromoterJobshout

Entreprise

À proposEntrepriseCentres de données IAPourquoi WorkstationPartenairesTémoignages clientsTarifsContactTenthMatrix

Ressources

Analyses IANotes techniquesDocumentationOS LinuxPlateformes cloud d'IACentres de données IA privésBlogRechercherPlan du site
Bureau de Belgique
Workstation SRL, Rue Vanderkindere 34, 1180 Uccle, BrusselsBE 0751.518.683Lun - Ven : 9h00 - 18h00 CET
+32 492 45 67 46
Siège social au Royaume-Uni
77-79 Marlowes, Hemel Hempstead HP1 1LFItinéraire : prenez la sortie 20 de la M25, Outer LondonN° d'entreprise: 11641870Lun - Ven : 9h00 - 18h00 GMT
+44 7515 356 146
Bureau de l'Inde
#159 Sector 9, Pocket 1, DDA Flats, 110077 Dwarka, New Delhi
+91 98881 98841
Bureau de Taïwan
3F, No. 2-4, Aisi Rd., Ren'ai Dist., Keelung City 200, Taiwan基隆市仁愛區愛四路2之4號3樓Lun - Ven : 9 h 00 - 18 h 00, heure de Taïwan (GMT+8)
+886 926 892 701+32 492 45 67 46
Bureau en Estonie
Aleksander Puškini tn 30-25, 20306 Narva, EstoniaLun - Ven : 9 h 00 - 18 h 00, heure d’Estonie (EET)
+32 492 45 67 46

© 2026 Workstation AI. Tous droits réservés.

ConfidentialitéSuppression des donnéesCookiesConditions d'utilisationPlan du site web

NVIDIA, le logo NVIDIA, RTX, RTX PRO, Blackwell, CUDA, NVLink, MGX, Omniverse, Spectrum-X, Quantum, BlueField, DGX et HGX sont des marques commerciales et/ou des marques déposées de NVIDIA Corporation aux États-Unis et dans d'autres pays. AMD, le logo AMD Arrow, EPYC, Instinct, Ryzen et Threadripper sont des marques commerciales d'Advanced Micro Devices, Inc. Dell et PowerEdge sont des marques commerciales de Dell Inc. ou de ses filiales. Intel et Xeon sont des marques commerciales d'Intel Corporation ou de ses filiales. AMAX, AceleMax et LiquidMax sont des marques commerciales d'AMAX Engineering Corporation. Tous les autres noms de produits, logos et marques appartiennent à leurs propriétaires respectifs. Nous les utilisons uniquement pour identifier les produits que nous décrivons, fournissons ou prenons en charge ; leur utilisation ne signifie pas que leurs propriétaires nous cautionnent.

Loading blog...

Accueil / Blogs
MysqlNode.jsBackend

Sécuriser les API dans les projets Node.js et MySQL : meilleures pratiques et exemples de code

Meilleures pratiques pour la sécurité API dans Node.js et MySQL

Balinder Walia27 mai 20253 min read
Api security diagram

Sécurisation des API dans les projets Node.js et MySQL

API Couches de sécuritéClientNavigateur/ApplicationTLSHTTPS1.3🔒TauxLimiteurDDoSProtection🛡️AuthJWTVérifierRBAC🔑EntréeValidationDésinfectionJoi/Zod✅SQLParamPréparéDéclarations🗃️MySQLBase de donnéesDéfense en profondeur : chaque couche empêche une classe d'attaquesAucune couche n'est suffisante : la sécurité nécessite que toutes les couches travaillent ensembleCouche 1Couche 2Couche 3Couche 4Couche 5Chiffretout le traficBloque brutalementattaques de forceVérifie l'identité deEmpêcheXSS/injectionEmpêcheSQL injection
API Security Diagram

Les API constituent l'épine dorsale des applications Web et mobiles modernes. Lors de la construction de API avec Node.js et MySQL, la sécurité doit être une priorité absolue. Ce guide couvre les meilleures pratiques essentielles et des exemples de code pour vous aider à sécuriser vos API.

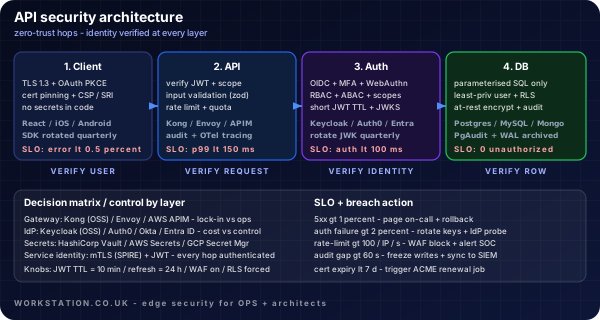
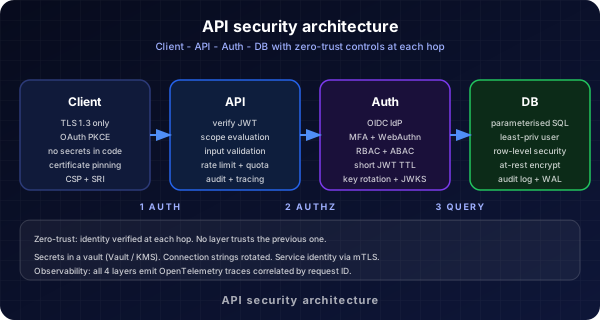
API Architecture de sécurité
API Security Architecture

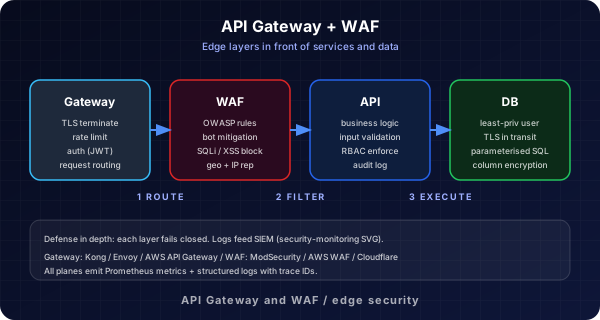
Ce diagramme montre une approche en couches de la sécurité API, comprenant la passerelle, le WAF, l'authentification et la protection de la base de données.

Passerelle

API et WAF

API Gateway and WAF

Utilisez une passerelle API et un pare-feu d'application Web (WAF) pour centraliser la sécurité, la limitation du débit et la validation des demandes. Cela permet de bloquer le trafic malveillant avant qu'il n'atteigne votre application Node.js.

Utilisateur vers DB Flow
User to DB Flow

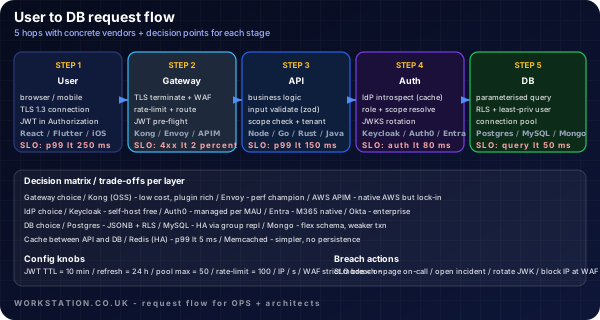
Ce diagramme montre le flux sécurisé de l'utilisateur à la base de données, avec des contrôles d'authentification et d'autorisation à chaque étape.

1. Utilisez HTTPS partout

Servez toujours votre API sur HTTPS pour crypter les données en transit. Utilisezletsencryptou un certificat SSL commercial.

2. Authentification et autorisation

  • JWT (jetons Web JSON) :Utilisez JWT pour l'authentification sans état. Émettez des jetons lors de la connexion et vérifiez-les à chaque demande.
  • Contrôle d'accès basé sur les rôles (RBAC) :Restreindre l'accès aux points finaux sensibles en fonction des rôles des utilisateurs.
// Example: JWT middleware
const jwt = require('jsonwebtoken');
function authenticateToken(req, res, next) {
  const token = req.headers['authorization']?.split(' ')[1];
  if (!token) return res.sendStatus(401);
  jwt.verify(token, process.env.JWT_SECRET, (err, user) => {
    if (err) return res.sendStatus(403);
    req.user = user;
    next();
  });
}

3. Prévenir l’injection de SQL

OWASP Principales menaces et vulnérabilités DéfensesSQL InjectionRequêtes malveillantesRequêtes paramétréesRequêtes préparées et amp; ORMAuthentification casséeInformations d'identification faiblesJWT + MFA + bcryptRotation et amp; hachageXSSInjection de scriptDésinfection des entréesEn-têtes et amp; échappementSSRFAccès interneListe d'autorisation d'URLSegmentation du réseauMauvaise configurationParamètres par défautRenforcement de la sécuritéHelmet.js & auditChaque menace a une défense : implémentez toutes les couches pour une protection complèteBasé sur les 10 principaux risques de sécurité des applications Web de l'OWASP

Utilisez toujours des requêtes paramétrées ou des bibliothèques ORM (comme Sequelize ou Knex) pour empêcher l'injection de SQL.

// Using mysql2 with placeholders
const [rows] = await db.execute('SELECT * FROM users WHERE id = ?', [userId]);

4. Validation et nettoyage des entrées

Validez et désinfectez toutes les données entrantes à l'aide de bibliothèques telles queexpress-validatoroujoi.

5. Sécuriser les données sensibles

  • Ne stockez jamais de mots de passe en texte brut. Hachez toujours avecbcrypt.
  • Stockez les secrets (identifiants de base de données, secrets JWT) dans des variables d'environnement, pas dans le code.

6. Limitation de débit et limitation

Protégez votre API contre les attaques par force brute et DDoS à l'aide d'un middleware limitant le débit commeexpress-rate-limit.

7. Journalisation et surveillance

Enregistrez toutes les tentatives et erreurs d’authentification. Utilisez des outils de surveillance pour détecter les activités suspectes.

8. Garder les dépendances à jour

Mettez régulièrement à jour Node.js, MySQL et toutes les dépendances pour corriger les vulnérabilités connues.

Lectures complémentaires

  • OWASP REST Aide-mémoire de sécurité
  • Meilleures pratiques de sécurité Express.js
Related reading. For an explainable edge Web Application Firewall on Workstation WSL Proxy, see the WAF blog, the technical article, or wslproxy.org.