Eine Anmeldung für jede App, betrieben auf unserem eigenen Cluster
Fünf Demo-Apps, ein selbst gehosteter Identitätsdienst und ein Admin-Zugang, der nicht im Internet steht
 Balinder Walia28. Oktober 20268 min read
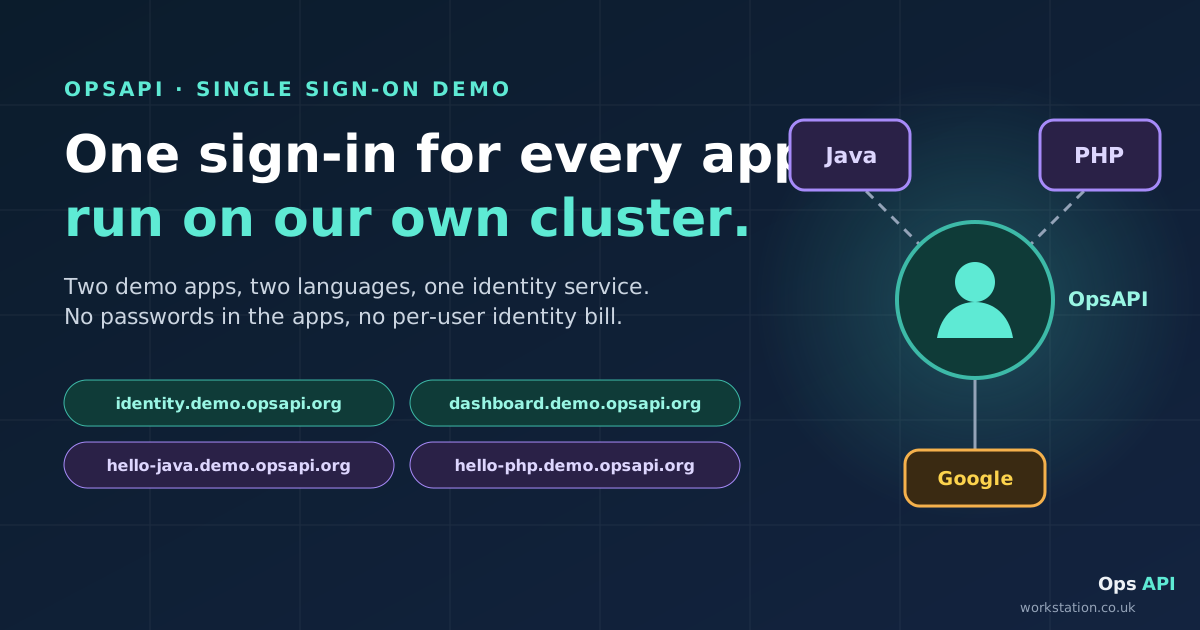
Jede neue App bekommt mit der Zeit ihre eigene Anmeldeseite, ihr eigenes Zurücksetzen von Passwörtern, ihre eigenen Zwei-Faktor-Codes und ihre eigene Benutzerliste. Dieser Beitrag zeigt eine Live-Demo, in der sich fünf Apps in fünf Sprachen (Java, PHP, Python, Rust und Go) stattdessen eine gemeinsame Anmeldung teilen, betrieben von OpsAPI auf unserer eigenen Infrastruktur. Er richtet sich an technische Führungskräfte und Entscheider: was Sie bekommen, was das Anbinden einer App kostet, wohin der Admin-Zugang gehört und wo die ehrlichen Grenzen liegen. Entwickler, die den Code, den Ablauf der Anfragen und die Testbefehle sehen möchten, sollten die Technote lesen.
Interaktive Version: eine Anmeldung Schritt für Schritt durchgehen, einen gefälschten Callback ausprobieren und festlegen, wer an welche Tür klopft.
Aktualisiert am 28. Oktober 2026: drei weitere Demo-Apps (Python, Rust und Go) und ein öffentlicher, schreibgeschützter Demo-Login, den Sie ohne Konto nutzen können.

Die Anmeldeseite, die niemand einplant
Ein Anmeldeformular sieht nach einem Tag Arbeit aus. Dann kommen das Zurücksetzen von Passwörtern, Sperren nach wiederholten Fehlversuchen, ein zweiter Faktor für Administratoren, „Mit Google anmelden“, ein Protokoll, wer sich wann angemeldet hat, und eine Möglichkeit, jemanden zu entfernen, der das Unternehmen verlassen hat. Multiplizieren Sie das mit jedem internen Tool, jedem Kundenportal und jedem Nebenprojekt, und Sie haben mehrere halbfertige Identitätssysteme, jedes mit eigenen Fehlern und einer eigenen Kopie Ihrer Benutzer.
Die Alternative: die Anmeldung einmal richtig umsetzen und jede App sie mitnutzen lassen. Genau das zeigt die OpsAPI-Demo.
Was die Demo zeigt
Die fünf Demo-Apps (hello-java, hello-php, hello-python, hello-rust und hello-go) sehen nie ein Passwort und sprechen nie mit Google. Sie schicken den Benutzer zu OpsAPI unter identity.demo.opsapi.org. OpsAPI meldet ihn mit Google (oder mit E-Mail und einem Zwei-Faktor-Code) an, fügt neue Benutzer dem Demo-Workspace hinzu und gibt ein Token zurück, das die App mit einem einzigen API-Aufruf prüft. Eine weitere App anzubinden erfordert eine Login-Weiterleitung und eine kleine Callback-Seite, kein neues Identitätssystem. Alles läuft in unserem eigenen Kubernetes-Cluster hinter unserem eigenen Edge, sodass Benutzerdaten und Betriebskosten bei uns bleiben und keine Identitätskosten pro Benutzer anfallen.
| Host | Was es ist |
|---|---|
identity.demo.opsapi.org | OpsAPI in einem minimalen „Core only“-Build: Anmeldung, Benutzer, Workspaces und Rollen. Es stellt die gehostete Anmeldeseite bereit. |
dashboard.demo.opsapi.org | Das OpsAPI-Admin-Dashboard; sehen Sie sich mit dem öffentlichen, schreibgeschützten Login um |
hello-java.demo.opsapi.org | Eine Demo-App mit Spring Boot (Java) |
hello-php.demo.opsapi.org | Eine PHP-Demo-App |
hello-python.demo.opsapi.org | Eine Python-Demo-App, nur mit der Standardbibliothek |
hello-rust.demo.opsapi.org | Eine Rust-Demo-App |
hello-go.demo.opsapi.org | Eine Go-Demo-App, nur mit der Standardbibliothek |
Die Demo hat ihre eigene Datenbank und ihre eigenen Secrets. Nichts wird mit einer anderen OpsAPI-Installation geteilt.
Umsehen ohne Konto
opsapi.org/demo veröffentlicht einen schreibgeschützten Login. So kann jeder das echte Admin-Dashboard öffnen, Benutzer, Rollen und Workspace-Einstellungen ansehen und denselben Login dann in jeder der fünf Apps verwenden. Ein Passwort für eine Admin-Oberfläche zu veröffentlichen klingt riskant, deshalb ist es auf drei Arten abgesichert:
- Keine echten Personen sind sichtbar. Der Login gehört zu einem eigenen Workspace mit fiktiven Beispielbenutzern. Wer sich mit dem eigenen Google-Konto bei den Apps anmeldet, landet in einem separaten Workspace, den der Demo-Login nicht öffnen kann.
- Ansehen ja, ändern nein. Jede Seite lässt sich öffnen; jede Änderung wird abgelehnt.
- Er repariert sich selbst. Ändert ein Besucher das Passwort oder deaktiviert den Login, wird er innerhalb von 30 Minuten wiederhergestellt.
So funktioniert es, in einem Bild

- Der Benutzer klickt auf Login with OpsAPI. Die App merkt sich einen zufälligen Einmalwert (eine Nonce) und schickt den Browser zur eigenen Anmeldeseite von OpsAPI.
- OpsAPI bietet E-Mail und Passwort (mit einem per E-Mail gesendeten sechsstelligen Code, wenn Zwei-Faktor-Authentifizierung greift) oder Continue with Google an. Hat der Browser bereits eine OpsAPI-Sitzung aus einer anderen App, überspringt die Seite das Formular und leitet direkt zurück. Das ist das Single Sign-on: Melden Sie sich bei hello-java an, öffnen Sie hello-php (oder die Python-, Rust- oder Go-App), und Sie sind angemeldet, ohne etwas einzugeben.
- OpsAPI schickt den Browser mit einem Token zurück zur App, aber nur, wenn die Adresse der App auf seiner Liste vertrauenswürdiger Adressen steht.
- Die App prüft, ob der Einmalwert übereinstimmt, fragt OpsAPI dann mit einem API-Aufruf „Wer ist das?“ und startet ihre eigene Sitzung.
Zwei Designentscheidungen sind für das Risiko wichtig. Die Apps halten nie Passwörter oder Google-Zugangsdaten, daher kann ein Fehler in einer App diese nicht preisgeben. Und die Apps versuchen nicht, das Token selbst zu validieren: Der Schlüssel, mit dem es signiert wird, verlässt OpsAPI nie, und die Apps fragen einfach nach.
Was das Anbinden einer App kostet

- Die Adresse der App zulassen in den Einstellungen von OpsAPI. Ein Domain-Eintrag deckt alle Subdomains ab.
- Eine Login-Route in der App, die sich einen Einmalwert merkt und zu OpsAPI weiterleitet.
- Eine Callback-Route, die den Wert prüft, OpsAPI fragt, wer der Benutzer ist, und eine Sitzung startet.
- Optional die Abmeldung: die Sitzung der App beenden und den Benutzer zur Abmeldeseite von OpsAPI schicken, um auch die gemeinsame Sitzung zu beenden.
In OpsAPI gibt es keine Client-Registrierung und kein SDK, das Sie einführen müssten. In der Demo ist der Anmeldecode jeder App klein: eine Controller-Klasse in Java, eine Klasse in PHP und jeweils eine kurze Datei in Python, Rust und Go, wobei die Python- und die Go-App nichts außer ihren Standardbibliotheken benötigen. Für Apps, die zusätzlich die OpsAPI-API aufrufen, gibt es einen TypeScript-Client, für die Anmeldung wird er aber nicht gebraucht.
Die Admin-Seite vom Internet fernhalten
Die Anmeldung beantwortet die Frage „Wer ist das?“. Sie beantwortet nicht die Frage „Sollte der Laptop dieser Person unsere Admin-Oberflächen überhaupt erreichen können?“. Dafür stellen Sie die Betreiberoberflächen dorthin, wo die Öffentlichkeit nicht anklopfen kann.

Stellen Sie sich zwei Türen vor:
- Die Kundentür. Endbenutzer-Apps wie hello-java und hello-php bleiben öffentlich. Kunden melden sich über OpsAPI an.
- Die Mitarbeitertür. Admin-Dashboards (das OpsAPI-Dashboard, die Admin-Oberfläche des Edge-Proxys, die UI des Secrets-Vaults, das Monitoring und die Kubernetes-API) sind nur über ein VPN oder einen Zero-Trust-Network-Access-Broker (ZTNA) erreichbar. Mitarbeiter melden sich auch dahinter bei OpsAPI an, mit einem per E-Mail gesendeten Code und ihren Rollen.
Alle anderen, die eine Admin-Adresse aufrufen, bekommen nichts: Der Name wird öffentlich nicht aufgelöst, oder der Edge lehnt die Anfrage ab.
Beispiele für Ansätze, keine Produkte, die wir integriert haben oder mit denen wir Partner sind: Zscaler Private Access (ZPA), Cisco Secure Client (früher AnyConnect) mit Cisco Duo, Cloudflare Access oder ein selbst gehostetes WireGuard-VPN. Der ZTNA-Ansatz veröffentlicht jeweils eine Admin-App für benannte Gruppen, statt ein ganzes Netzwerk zu öffnen, und sein Connector im Cluster baut die Verbindung nach außen auf, sodass keine eingehende Öffnung nötig ist. Ihre Mitarbeiter melden sich beim Broker in der Regel über das Mitarbeiterverzeichnis des Unternehmens an; OpsAPI verwaltet die App-Benutzer. Das sind unterschiedliche Personengruppen, und das ist in Ordnung.
Eine klare Aussage zur Demo: Das Dashboard der öffentlichen Demo ist absichtlich aus dem Internet erreichbar, damit man es ausprobieren kann. Es ist trotzdem durch die Anmeldung, einen per E-Mail gesendeten Code für Admins und Rollen geschützt, und der veröffentlichte Login ist schreibgeschützt. In einer Produktivumgebung gehört es hinter die Mitarbeitertür.
Wenn Sie auch Vorproduktionsseiten privat halten, behandelt unser begleitender Beitrag zu privaten Testseiten hinter einem VPN mit OpsAPI-Anmeldung diese Seite des Themas.
Was Ihnen bleibt
- Ihre Daten und Schlüssel auf Ihrer eigenen Infrastruktur. Benutzerdatensätze, der Signaturschlüssel für Tokens und das Google-Client-Secret liegen in Ihrem Cluster und Ihrem Secrets-Vault, nicht bei einem externen Identitätsdienst.
- Ihre Betriebskosten. Die Kosten sind die Rechenleistung und die Datenbank, die Sie ohnehin betreiben. Es gibt keine Identitätskosten pro Benutzer, die mit jedem Kunden wachsen.
- Ein Benutzerverzeichnis. Ein Konto pro Person für alle Apps, eine Stelle, um jemanden zu deaktivieren, ein Protokoll aller Anmeldungen.
- Rollen pro Workspace. Dieselbe Person kann in einem Workspace Admin und in einem anderen Mitglied sein.
Ehrliche Grenzen
- Was ist mit SAML und OIDC? OpsAPI ist kein SAML-Identity-Provider und kein OpenID-Connect-Server. Es gibt keine Client-Registrierungen, keine
/authorize- oder/token-Endpunkte und kein Discovery-Dokument, daher können Standard-SAML- oder -OIDC-Clients (zum Beispieloauth2Login()von Spring Security) es nicht direkt nutzen. Apps verwenden stattdessen den eigenen kurzen Weiterleitungsablauf von OpsAPI. Wenn Sie Tools anbinden müssen, die nur SAML oder OIDC sprechen, planen Sie dafür separat. - Die offene Registrierung in der Demo läuft über Google. Die erste Google-Anmeldung legt das Konto an. Die gehostete Seite hat kein Registrierungsformular, und Konten, die über die E-Mail-Registrierungs-API angelegt werden, sind nicht aktiv, sofern der Aufrufer sie nicht aktiviert.
- App-Sitzungen leben in der jeweiligen App. Die Demo-Apps halten Sitzungen pro Instanz im Arbeitsspeicher, daher erfordert der Betrieb mehrerer Kopien Sticky Sessions oder einen gemeinsamen Sitzungsspeicher.
- Es ist eine Demo. Sie hat keinen Objektspeicher, daher sind ihre Datenbank-Backups ausgeschaltet. Das ist eine Entscheidung für die Demo, keine Empfehlung.
Probieren Sie es aus
- Beginnen Sie bei opsapi.org/demo mit dem schreibgeschützten Login und einer geführten Tour.
- Melden Sie sich bei hello-java an, öffnen Sie dann hello-php, hello-python, hello-rust oder hello-go und beobachten Sie, wie jede App Sie ohne Abfrage anmeldet.
- Für Entwickler: Die Technote enthält den vollständigen Ablauf der Anfragen, den Code aller fünf Apps, die Einstellungen und die Testbefehle.
- Der Abschnitt zu Single Sign-on im OpsAPI-README und die Demo-Apps in bwalia/workflow-examples.