Auf der GTC Berlin am 21. Oktober 2026 unterbrach Jensen Huang die Produkttour, um zu sagen, dass ein Agent sicher sein muss, bevor er nützlich ist. Ein Agent ist ein autonomes System mit Zugriff auf Dateien, Netzwerke und Werkzeuge. Die Rechte, die Sie ihm geben, sollten minimal sein, und Sie müssen ihn überwachen. NVIDIAs Antwort auf der Bühne war OpenShell, mit Sentry auf BlueField-4 als Hardware-Monitor. Dieser Artikel beschreibt den Anfragepfad in der Reihenfolge, in der die Keynote und NVIDIAs eigene Notiz zur Referenzarchitektur ihn darstellen.
Warum ein Prompt keine Kontrolle ist
Der Film, den Huang zeigte, machte den Punkt ganz ohne Metapher. Unternehmen erwarten, Agenten in großer Zahl einzusetzen. Um nützlich zu sein, werden diese Agenten schlussfolgern, planen, Werkzeuge nutzen, Daten lesen und zusammenarbeiten. Das Einzige, was einen Agenten bisher davon abhält, diesen Zugriff zu missbrauchen, so der Film, ist die höfliche Bitte: Bitte nichts löschen, bitte nicht auf main pushen, bitte die SSH-Schlüssel nicht anfassen. Huangs Satz nach dem Film: Hoffnung ist keine Sicherheit. Sicherheit ist Ingenieursarbeit.
OpenShell ist diese Ingenieursarbeit an der Grenze des Betriebssystems. Sie schreiben eine Richtlinie dafür, worauf jeder Agent zugreifen darf. OpenShell setzt sie auf der Ebene von Systemaufrufen, Dateizugriffen und Netzwerkverbindungen durch. Eine vorgeschlagene Richtlinienänderung wird per formaler Verifikation gegen eine Berechtigungsobergrenze geprüft, sodass eine Änderung nicht unbemerkt mehr gewähren kann, als Sie beabsichtigt haben.
Der Browser-Vergleich im Film ist der richtige. Frühe Webseiten konnten zu viel, bis der Browser sich verweigerte. OpenShell ist derselbe Schritt für Agenten. Die Verweigerung geschieht außerhalb des Modells. Eine Leitplanke im Prompt ist nicht die Kontrolle.
Der Weg eines ausgehenden Aufrufs
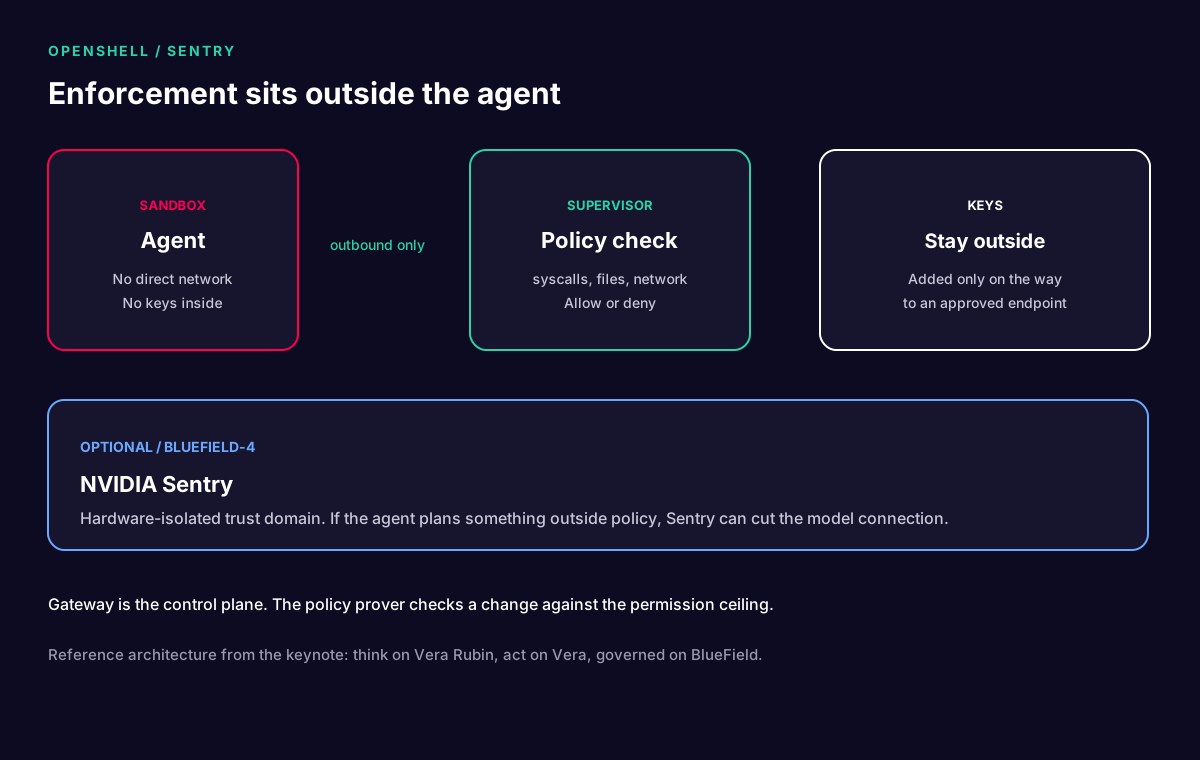
Jeder Agent läuft in seiner eigenen Sandbox. Die Sandbox hat keinen direkten Weg ins Netzwerk. Jede ausgehende Anfrage geht an einen Supervisor außerhalb der Sandbox. Der Supervisor prüft die Aktion gegen die Richtlinie. Ist sie nicht erlaubt, wird sie abgelehnt.
Schlüssel bleiben beim Supervisor. Sie werden erst auf dem Weg zu einem genehmigten Endpunkt hinzugefügt. Ein kompromittierter Agent kann keinen Schlüssel preisgeben, den er nie besessen hat.
Vier Rollen, wie der Film sie benannte:
- Gateway. Die Steuerungsebene.
- Supervisor. Trifft die Entscheidung über Zulassen oder Ablehnen.
- Sandbox. Enthält den Agenten.
- Policy Prover. Prüft eine vorgeschlagene Richtlinie gegen die Berechtigungsobergrenze.
Sentry, außerhalb des Hosts, den der Agent sehen kann
OpenShell selbst besteht aus Isolation im Linux-Kernel plus Laufzeitrichtlinie. Sentry ist optional und sitzt weiter außen. Es läuft auf NVIDIA BlueField-4, in einer hardwareisolierten Vertrauensdomäne, auf dem Pfad zwischen Agent und Modell. Laut NVIDIAs technischem Beitrag sitzt BlueField-4 im I/O-Pfad zwischen den Agenten, die auf Vera laufen, und den Modellen, die sie aufrufen. Sentry, auf Basis von DOCA gebaut, überwacht diesen Pfad.
Da der Reasoning-Verkehr durch Sentry läuft, kann ein Plan, der die Richtlinie verlässt, gestoppt werden, indem die Verbindung zum Modell getrennt wird. Huang sagte, diese Quarantäne erfolge innerhalb von Millisekunden. Sentry führt außerdem manipulationssichere Aufzeichnungen für Erkennung, Untersuchung und Reaktion. Es verlässt sich nicht darauf, dass der Agent über sich selbst berichtet.
NVIDIAs Newsroom nennt zwei Zahlen, die wir nicht nachmessen: Sentry auf BlueField-4 kann die Agentenkapazität um bis zu 20 Prozent steigern, weil die Sicherheitsarbeit vom Host ausgelagert ist, und eine Quarantäne erfolgt in Millisekunden. Betrachten Sie beides als Angaben von NVIDIA.
Denken, handeln, steuern
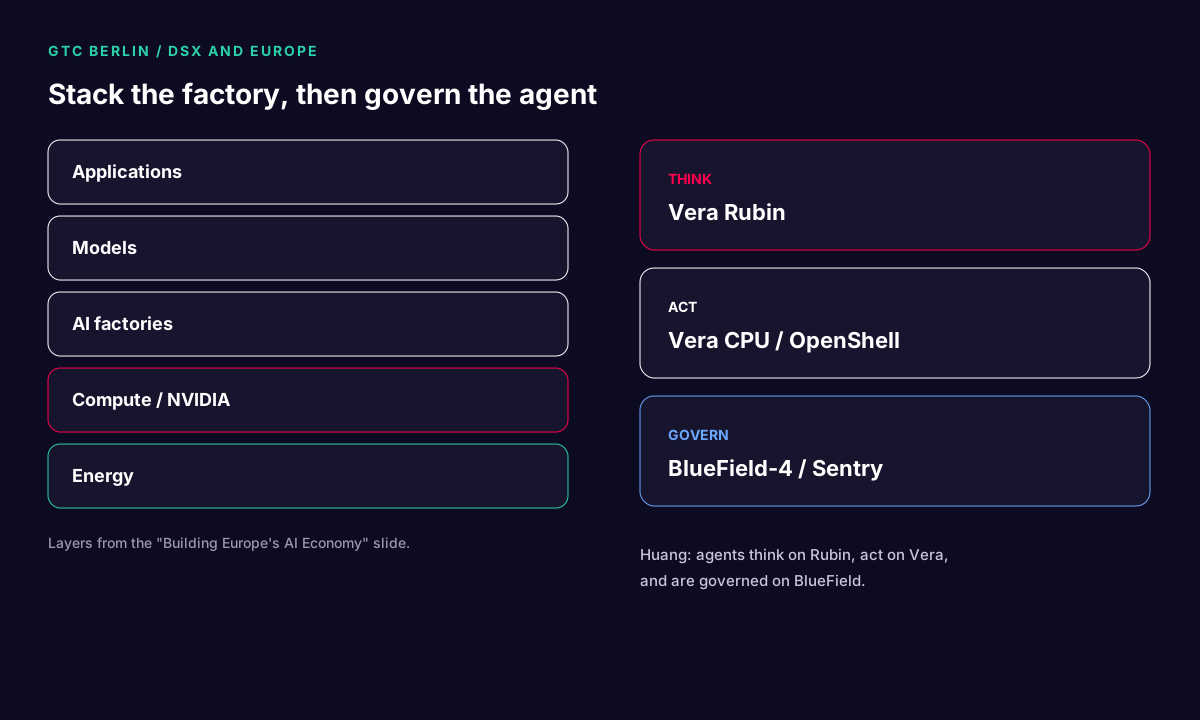
Die am selben Tag angekündigte Referenzarchitektur ordnet diesen Aufgaben drei Computer zu.
- Vera Rubin führt die Modelle aus, darunter geschlossene Modelle und offene Modelle, die mit Nemotron gebaut wurden. NVIDIA zufolge ist Vera Rubin NVL72 für Pre-Training, Post-Training und Inferenz nutzbar, und NVIDIA nennt den 30-fachen Durchsatz pro Megawatt bei Agenten-Workloads. Diese Zahl stammt von NVIDIA.
- Vera-CPUs führen den Harness und die Werkzeuge aus, innerhalb von OpenShell. NVIDIA zufolge liefert Vera die doppelte Leistung von x86 bei besserer Effizienz. Auch dies ist NVIDIAs Angabe.
- BlueField-4 führt Sentry aus.
Huangs Satz in der Pressemitteilung: Agenten können auf Rubin denken, auf Vera handeln und auf BlueField gesteuert werden. Derselbe Software-Stack soll bis an den Edge reichen, auf RTX Spark, DGX Spark und DGX Station, und auf Canonical, SUSE, Red Hat sowie auf Microsoft Windows mit Microsoft Execution Containers laufen. Cloud-Betriebssysteme von AWS, Google Cloud und Azure stehen auf derselben Liste.
Rechte ändern sich bei jedem Start
Huang verwendete eine Minute darauf, warum eine statische Allow-List scheitert. Jede Aufgabe, jede Person und jede Fähigkeit verlangt andere Rechte. Jeder Start ist anders. Richtlinie, Durchsetzung und Überwachung müssen dynamisch sein. Diesen Teil nannte er revolutionär: nicht ein Sandbox-Image für das ganze Unternehmen, sondern eine Richtlinie, die beim Start des jeweiligen Agenten festgelegt wird.
Er sagte auch, es gehe nicht nur darum, dass Modellanbieter OpenShell verwenden, wenn sie Agenten hosten. Unternehmen, die diese Agenten erhalten, brauchen dieselbe Laufzeitumgebung, damit ein Agent im Unternehmen laufen kann, ohne das gesamte Netzwerk des Unternehmens zu erben.
Harnesses und die Aussage zu Anthropic
OpenShell ist die Sandbox. Der Harness ist, was Sie hineinlegen. Huang nannte OpenClaw, Hermes und OpenHands, dazu Harnesses von LangChain und Deep Agents oder selbst geschriebenes Python. Das veröffentlichte Transkript der Keynote sagt, dass Anthropic und NVIDIA zusammenarbeiten, „um Cloud-OpenShell-Agenten zu schaffen“, und er verwies auf einen Beitrag auf der Website. Wir machen daraus keinen Produktnamen, den er nicht verwendet hat.
Die Software ist Open Source unter der Apache-2.0-Lizenz, sagte er, und sie läuft vom Edge bis in die Cloud. Die Einführung besteht im Film aus zwei Befehlen: CLI installieren, Sandbox erstellen, den Agenten ausführen, den Sie bereits nutzen. Unsere frühere Notiz zum Betrieb dieser CLI auf Mac Studio und auf NVIDIA Linux ist die Sicht des Betreibers. Dieser Artikel beschreibt die Berliner Architektur darum herum.
Wen NVIDIA nannte
Der Newsroom vom 21. Oktober listet Unternehmen auf, die mit der Referenzarchitektur arbeiten. Wir geben diese Liste wieder, ohne etwas hinzuzufügen. Betriebssysteme und Clouds: Canonical, SUSE, Red Hat, Microsoft, AWS, Google Cloud, Azure. Modellentwickler: Anthropic, Cohere, Google, Meta, OpenAI, Perplexity, Reflection, SpaceX Super Intelligence. Sicherheit: 1Password, Check Point, CrowdStrike, Cisco, F5, Fortinet, Microsoft, Okta, Palo Alto Networks, TrendAI, Zscaler. Banken, die sie erproben: BBVA und Santander. Unternehmenssoftware: Cadence, Dassault Systèmes, IBM, SAP, Siemens, Synopsys sowie Palantir mit Kunden im Produktivbetrieb. SAP bindet sie an Joule Studio an. ServiceNow erklärte, dass Arc, sein langlaufender Agent, vom ServiceNow Super Intelligence Control Tower gesteuert und von OpenShell durchgesetzt wird, wobei AI Passport die Richtlinie an OpenShell und Sentry übergibt. Systemhersteller: Dell, Cisco, HPE, Lenovo, Supermicro. Neoclouds und Hoster: CoreWeave, Crusoe, Firebird, Firmus, GMI Cloud, IREN, Lambda, Nebius, Nscale, Oracle Cloud Infrastructure, Vultr. Inferenz und Post-Training: Baseten, Deep Infra, Fireworks, Together AI.
NVIDIAs eigener Vorbehalt steht unter dieser Liste. Viele Produkte und Funktionen bleiben unter dem Vorbehalt der Verfügbarkeit („when and if available“). Ein Logo auf einer Folie ist keine lieferbare Integration, die Sie am Montag bestellen können.
Was Sie konfigurieren sollten, in dieser Reihenfolge
Die „zwei Befehle“ des Films sind der Anfang, nicht das Betriebsmodell. Ein Team, das Agenten dauerhaft laufen lassen will, sollte Folgendes tun und anhalten, wenn ein Schritt keinen Verantwortlichen hat.
- Benennen Sie den Harness. OpenClaw, Hermes, OpenHands oder Ihr eigener. Ein Sandbox-Image pro Harness-Familie genügt für den Anfang.
- Schreiben Sie die kleinste Richtlinie, mit der die heutige Aufgabe abgeschlossen werden kann. Dateien, die gelesen werden dürfen. Hosts, die aufgerufen werden dürfen. Werkzeuge, die nur lesen, im Unterschied zu Werkzeugen, die schreiben.
- Legen Sie Secrets im Supervisor ab, nicht im Prompt und nicht im Image.
- Führen Sie einen feindseligen Test durch: einen Prompt, der den Agenten auffordert, einen Schlüssel zu lesen, einen neuen Host anzusprechen oder eine Datei außerhalb der Allow-List zu löschen. Die Ablehnung muss vom Supervisor kommen, nicht davon, dass das Modell in Prosa ablehnt.
- Erst dann fügen Sie Sentry hinzu, sofern Sie BlueField-4 auf dem Pfad zum Modell haben. Ohne diese DPU bleibt OpenShell die Kontrolle. Sentry ist der zusätzliche Sicherheitsgurt, den NVIDIA beschrieben hat, keine Voraussetzung für die CLI.
Dynamische Richtlinien sind der Teil, der wehtut, wenn Sie OpenShell als eine einzige unternehmensweite Allow-List behandeln. Huang sagte, jeder Start könne andere Rechte erfordern. Das bedeutet, dass die Richtlinie eine Eingabe für den Start ist, versioniert neben der Aufgabe, und keine Wiki-Seite vom März.
Wie sich das von einer Leitplanke unterscheidet
Eine Leitplanke betrachtet Text. Sie kann einen Werkzeugaufruf übersehen, der höflich und dennoch destruktiv ist. OpenShell betrachtet den Aufruf, den das Betriebssystem gleich ausführen wird. Beides kann aktiv sein. Sie ersetzen einander nicht. NVIDIAs eigenes Cybersecurity-Portfolio, über das wir gesondert geschrieben haben, umfasst weiterhin Nemotron Safety und NeMo Guardrails. Die Botschaft aus Berlin war, dass diese nicht ausreichen, sobald der Agent eine Shell hat.
Edge-Systeme bekommen dieselbe Geschichte in kleinerem Maßstab. Der Newsroom nennt RTX Spark, DGX Spark und DGX Station als Orte, auf die sich die Referenzarchitektur erstreckt. Ein Rechner am Schreibtisch kann die Sandbox ausführen. Vera Rubin NVL72 wird er nicht ausführen. Kaufen Sie keine Workstation und bezeichnen Sie sie als KI-Fabrik.
Quellen
- Keynote-Transkript, SB61112: nvidia.com/on-demand
- Newsroom, 21. Oktober 2026: OpenShell Reference Architecture
- Technischer Beitrag: Wie OpenShell Agenten-Workloads absichert
- OpenShell-Projekt: github.com/NVIDIA/OpenShell


