WSL Vault für Compliance: Kein Mandant öffnet jemals die Secrets eines anderen
Geschäftssprache für Aufsichtsbehörden: Verwahrung pro Mandant, kein gemeinsamer Root-Schadensradius, Zeremonie-Eide und Zwei-Mandanten-Kontrolle, wenn ein breiter Kreis ein Secret benötigt
 Balinder Walia7. Oktober 20264 min read
Für Compliance-Beauftragte, Risikoausschüsse und Aufsichtsbehörden: WSL Vault stellt sicher, dass eine App, ein Mandant, ein Team oder eine Umgebung niemals die Tokens und geheimen Schlüssel eines anderen öffnen kann. Anders als bei einer klassischen HashiCorp-Vault-Konfiguration, bei der ein einziges Root-Token in falschen Händen alles offenlegen kann, bleibt die Verwahrung bei WSL Vault persönlich – und es sind beide Seiten erforderlich, wenn ein breiter Kreis ein gemeinsames Secret erhalten muss. Vertiefung: technischer Artikel · Produkt: /wsl-vault · Funktionen auf wslvault.org.
Das Compliance-Problem mit einem einzigen Root-Token
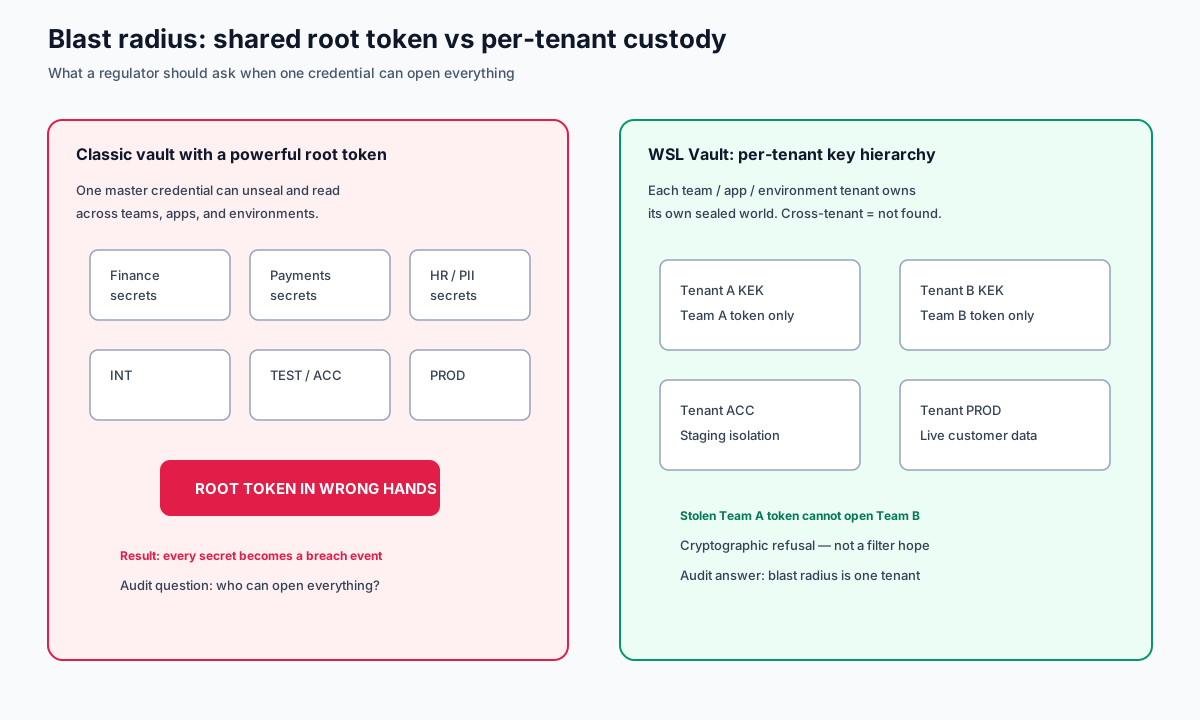
Viele Organisationen betreiben noch immer einen Vault, in dem ein hochprivilegiertes Root-Token (oder eine kleine Gruppe von Notfall-Zugangsdaten) über alle Teams, Anwendungen und Umgebungen hinweg entsiegeln und lesen kann. Gelangt dieses Token nach außen – durch Phishing, einen Laptop, ein CI-Log, ein gut gemeintes Einfügen in einen Chat –, ist der Schadensradius die gesamte Secrets-Landschaft. Aufsichtsbehörden fragen nicht, ob Sie Isolation beabsichtigt haben. Sie fragen, was ein Angreifer mit dieser einen Zugangsberechtigung tatsächlich tun kann.
HashiCorp Vault ist leistungsfähig und vertraut. Das Risikomuster, das wir benennen, ist organisatorischer und architektonischer Natur: Wenn Root-Befugnisse konzentriert sind, wird eine einzige Kompromittierung zu einem schwerwiegenden Datenschutzvorfall. Richtlinien und Namespaces helfen – bis jemand doch einen Schlüssel besitzt, der über ihnen steht.
Was WSL Vault für Mandanten und Teams ändert
Angelehnt an das Produktmodell auf wslvault.org versiegelt WSL Vault Secrets mit Envelope-Verschlüsselung und einer Schlüsselhierarchie pro Mandant. Ein Datenschlüssel gehört genau einem Mandanten. Finance kann Payments nicht entschlüsseln. INT kann PROD nicht einfach öffnen. Eine mandantenübergreifende Anfrage liefert „nicht gefunden“ – eine kryptografische Verweigerung, kein weicher Filter.
- Eine App / ein Team / eine Umgebung – jede Einheit kann ein eigener Mandant mit einer eigenen versiegelten Welt sein.
- Kein gemeinsamer Root-Generalschlüssel – der tägliche Zugriff erfolgt über ein signiertes Token pro Mandant, nicht über einen universellen Hauptschlüssel in der Tasche jedes Operators.
- Kein Klartext im Ruhezustand – eine gestohlene Festplatte oder ein Datenbank-Dump liefert Chiffretext, den nicht einmal die Datenbank selbst öffnen kann.
- Ein Audit, das Sie vorzeigen können – Vorgänge werden in einen manipulationssicheren, per Hash verketteten Pfad pro Mandant aufgenommen.
Die Zeremonie: persönlicher Eid, Vier-Augen-Kontrolle für gemeinsame Secrets
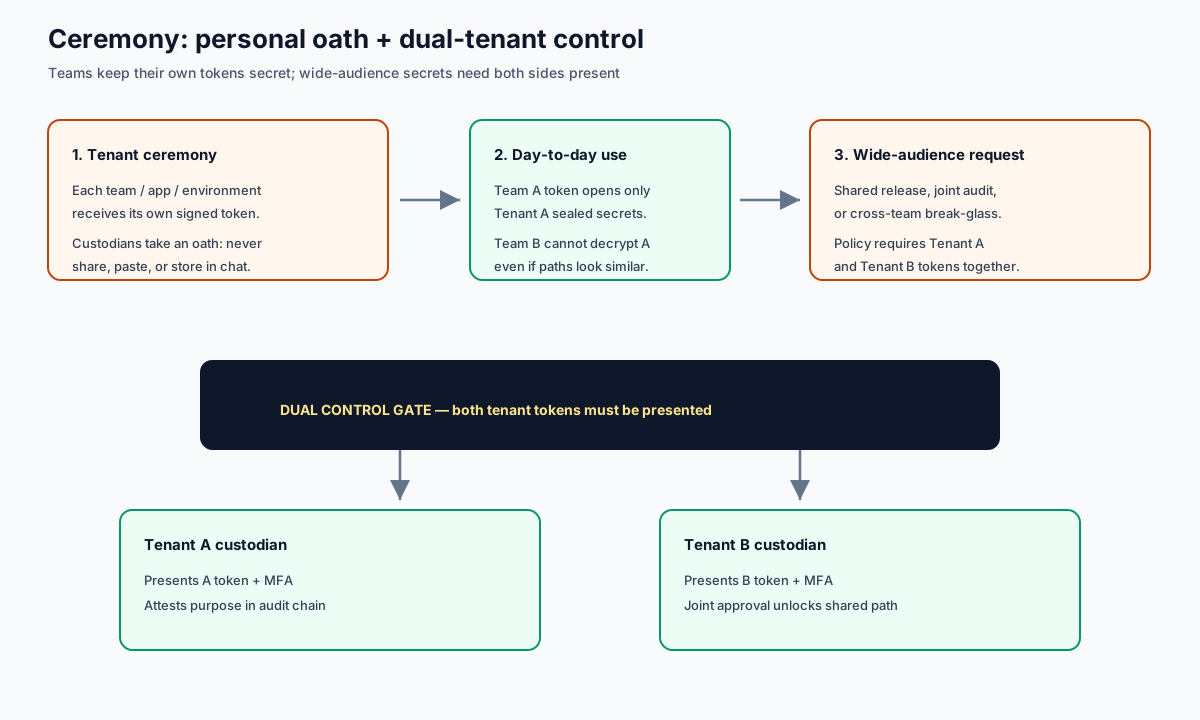
Wenn eine WSL-Vault-Zeremonie abgeschlossen ist, legt jeder Verwahrer eines Teams und Mandanten einen praktischen Eid ab: Halten Sie Ihr eigenes Token geheim. Teilen Sie es nicht in Slack. Committen Sie es nicht. Verwenden Sie es nicht „der Einfachheit halber“ für mehrere Mandanten. Diese persönliche Verwahrung ist die menschliche Hälfte von Zero Trust.
Wenn ein breiter Kreis oder ein gemeinsamer Prozess ein mandantenübergreifendes Secret erhalten muss – ein gemeinsames Release-Gate, ein gemeinsamer Audit-Export, ein bewusster Notfallzugriff –, kann die Richtlinie beide Mandanten-Tokens verlangen. Keine Seite allein reicht aus. Diese Zwei-Mandanten-Kontrolle macht aus „Wer hat das genehmigt?“ etwas, das Aufsichtsbehörden wiedererkennen: zwei Verwahrer, zwei Authentifizierungen, ein dokumentierter Zweck.
Zero Trust, das auch den Secrets-Wildwuchs beendet
Wildwuchs entsteht, wenn Menschen Passwörter in Tickets, Chats und Repos kopieren, weil der „richtige“ Vault zu umständlich oder zu sehr geteilt ist. WSL Vault ist so gestaltet, dass der einfache Weg der sichere Weg ist: kurzlebige Leases, MFA für Menschen, Workload-Identität für Apps und Engines (KV, Transit, PKI) hinter einer einzigen API. Teams verteilen keine Kopien mehr, weil der Vault in Sekunden antwortet – und ein Widerruf den Zugriff tatsächlich beendet.
Ansehen und Tour
Beginnen Sie mit der stummen Konsolen-Tour auf der Produktseite und sehen Sie sich dann die längere Präsentation an:
- Stumme Konsolen-Tour (~2 Min.) – Mandanten, KV, Transit, MFA, Regionen, Audit
- Funktions-Tour – versioniertes KV, Envelope-Verschlüsselung, Transit, PKI, Leases, Zwei-Faktor-Identität
- Architektur-Tour – Active/Active-Mesh über mehrere Regionen
- Sicherheits-Tour – Audit-Kette, Shamir-Verwahrung, Mandantenisolation, kein Klartext im Ruhezustand
- Vollständige Präsentation auf YouTube (~20 Min.) – Stehlen Sie den Server. Nicht die Secrets.
Weiterführende Lektüre
- Technische Vertiefung – Abläufe, Hochverfügbarkeit, MFA, Diagramme
- Einführungsblog: Stehlen Sie den Server. Nicht die Secrets.
- KI-Agenten und kryptografische Verweigerung
- Produktseite von Workstation WSL Vault
Sie brauchen eine Secrets-Strategie, die Ihre Prüfer auf einer Folie verstehen? Sprechen Sie mit Workstation.